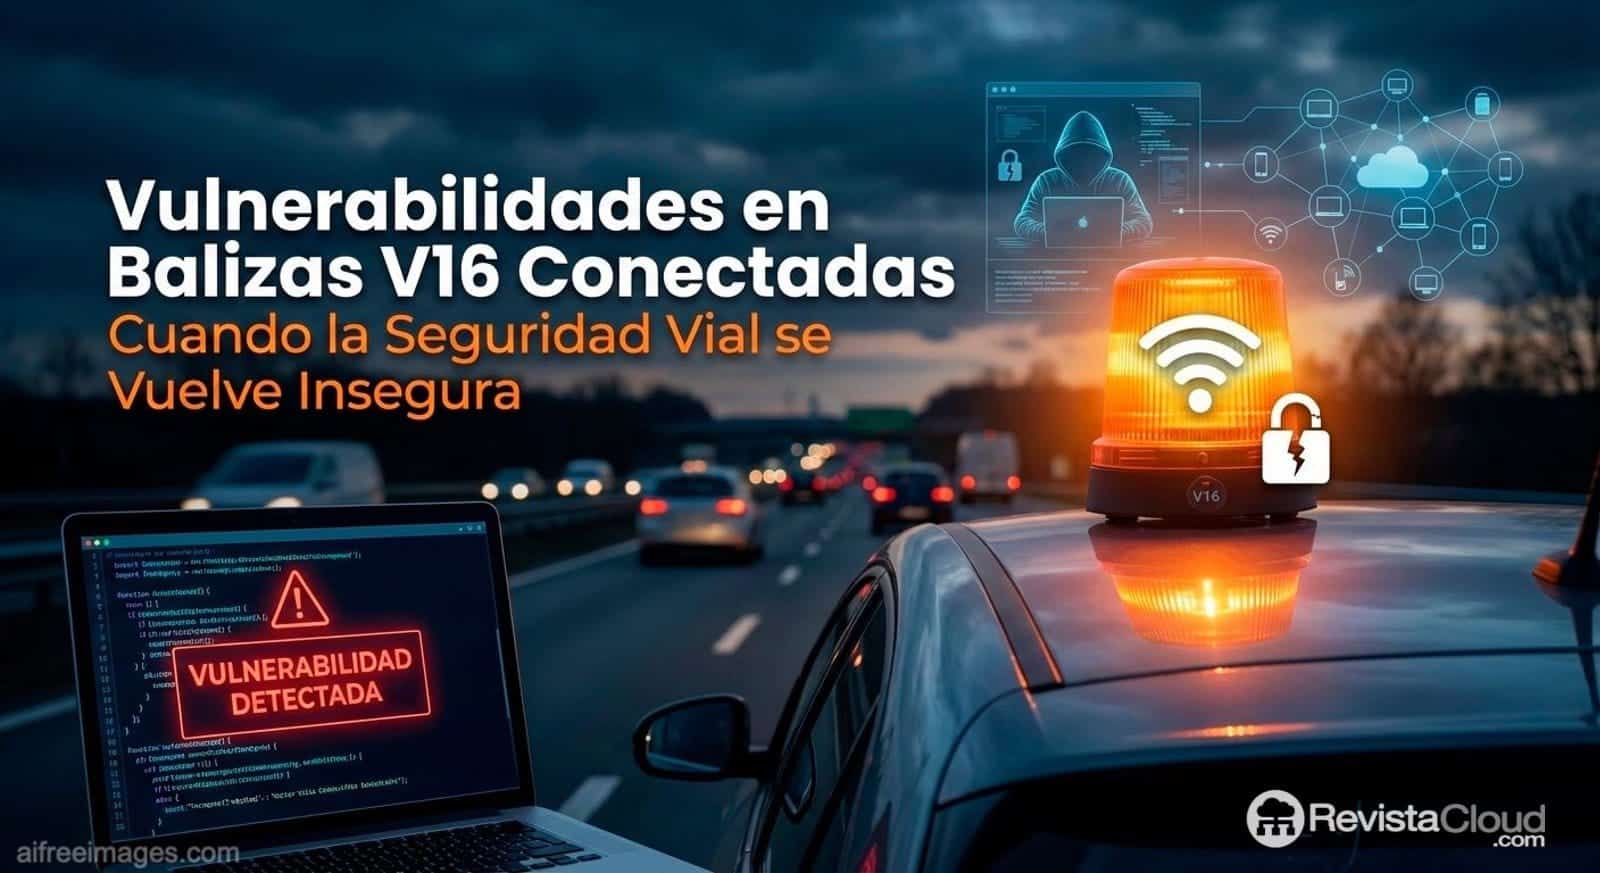
A pocas semanas de que la baliza V16 conectada se convierta en un elemento obligatorio en todos los vehículos de España, una investigación de ciberseguridad ha encendido las alarmas sobre la seguridad real de uno de los modelos más populares del mercado: la Help Flash IoT, comercializada durante años junto a Vodafone y fabricada por la empresa española Netun Solutions.
Lo que debía ser una historia de éxito de innovación en seguridad vial se ha convertido en un aviso incómodo: un dispositivo diseñado para salvar vidas podría, si se explotan ciertas vulnerabilidades, usarse para espiar movimientos, enviar falsas alertas o dejar de avisar de una emergencia real.
La baliza V16 conectada sustituirá a los triángulos de emergencia a partir del 1 de enero de 2026. Es una luz intermitente, visible a 360 grados y hasta 1 kilómetro de distancia, que se coloca en el techo del vehículo cuando este queda inmovilizado en la calzada. A diferencia de las balizas antiguas, la versión conectada incorpora geolocalización y una eSIM que enlaza con la plataforma DGT 3.0, de forma que la ubicación del vehículo se comunica automáticamente al centro de gestión de tráfico y a otros servicios.
El objetivo es claro: evitar que los conductores tengan que bajarse del coche para colocar triángulos, reducir atropellos en carreteras rápidas y mejorar la respuesta ante incidencias. La Dirección General de Tráfico ha recordado en varias ocasiones que, desde 2026, la V16 conectada será “el único medio legal” de preseñalización en carretera.
En paralelo, el mercado se ha disparado. Vodafone, por ejemplo, ha informado de que ya ha comercializado más de 250.000 luces de emergencia V16 Help Flash IoT, conectadas a su red de Internet de las Cosas, mientras el número total de modelos homologados se cuenta por centenares.
Al mismo tiempo, asociaciones de consumidores como FACUA y OCU han denunciado la venta de balizas que se presentan como válidas y no cumplen la futura normativa por no estar conectadas, o por carecer de homologación real. Ahora, a este ruido se suma otro mucho más delicado: ¿qué ocurre cuando el problema no es que la baliza no esté conectada, sino que, estando conectada, su seguridad informática es débil?
El punto de inflexión llega con la publicación, el 5 de diciembre de 2025, de un informe técnico firmado por el investigador de seguridad Luis Miranda Acebedo. En él se analiza en detalle el funcionamiento interno de la baliza Help Flash IoT, desde su electrónica hasta sus comunicaciones móviles y su sistema de actualización de software. El documento se ha hecho público en GitHub junto con fragmentos de registros y pruebas de laboratorio.
La investigación se realiza sobre varias unidades adquiridas en el canal comercial, sin acceder a sistemas de terceros, sin interceptar tráfico ajeno y siguiendo un proceso de divulgación responsable. Parte del código y de los detalles más sensibles se omiten precisamente para no facilitar ataques masivos.
El resultado, sin embargo, es contundente: según el informe, la baliza presenta una combinación de fallos de diseño en ciberseguridad que van desde comunicaciones sin cifrado hasta un sistema de actualización remota oculto y sin autenticación adecuada. El propio autor resume el conjunto como “un ejemplo perfecto de cómo no hacer seguridad en IoT” aplicado, además, a un dispositivo de seguridad vial obligatorio.
En primer lugar, el informe describe cómo la baliza, una vez activada, obtiene las coordenadas GPS y se conecta mediante NB-IoT a la red del operador para enviar periódicamente información al servidor del fabricante. Esa información incluiría, entre otros datos, la ubicación del vehículo, la hora de la incidencia, el identificador del dispositivo y ciertos parámetros de red.
El problema no está en el qué, sino en el cómo. De acuerdo con el análisis, esos datos viajarían en texto claro y sin mecanismos robustos de autenticación ni de integridad del mensaje. Traducido a un lenguaje llano: si alguien lograse situarse “en medio” de esa comunicación, podría leer la información, suplantar el origen o incluso modificar parte del contenido antes de reenviarlo.
Las telecos suelen argumentar que el uso de APN privados —redes lógicas aisladas dentro de la red móvil— actúa como un cortafuegos natural frente a terceros. Pero la investigación recuerda que, una vez que un atacante compromete un dispositivo o consigue acceso a esa misma red, la “muralla” deja de ser tan infranqueable. Además, tecnologías como las estaciones base falsas (las llamadas fake eNodeB) permiten atraer dispositivos a antenas ilegítimas si estas emiten con mejor señal, abriendo la puerta a ataques de espionaje o denegación de servicio en determinadas zonas.
El escenario no es de ciencia ficción. El hardware necesario para estos montajes —radios definidas por software y ordenadores modestos— se ha abaratado en los últimos años, y el software necesario se basa en proyectos de código abierto conocidos por la comunidad de ciberseguridad.
El segundo bloque de problemas se encuentra en el sistema de actualización OTA (Over-The-Air) de la baliza. Según el informe, el dispositivo incorpora un modo de actualización vía WiFi que no aparece en la documentación de usuario. Para activarlo bastaría con mantener pulsado el botón durante unos 8 segundos.
Una vez en ese modo, la baliza buscaría una red WiFi con un nombre (SSID) concreto y una contraseña fija, la misma para todas las unidades probadas. Es decir, credenciales comunes, pregrabadas en el firmware y compartidas por cientos de miles de dispositivos.
A partir de ahí, el dispositivo descargaría información de configuración y, potencialmente, nuevo firmware desde un servidor accesible a través de HTTP, sin cifrado ni validación de certificados. Tampoco habría, según la investigación, verificación criptográfica de que el firmware procede del fabricante (firma digital) ni de que no ha sido manipulado.
Las consecuencias prácticas son fácilmente imaginables: si alguien crea un punto de acceso WiFi que imita esa red “oculta”, engaña al dispositivo con un servidor DNS controlado y le ofrece un firmware modificado desde un servidor HTTP, la baliza podría aceptar e instalar ese software sin “preguntar” nada más. El investigador asegura haber demostrado este proceso en laboratorio con un equipo asequible —por ejemplo, una pequeña placa tipo Raspberry Pi— en menos de un minuto desde que se pulsa el botón de actualización.
La combinación de ambas piezas —comunicaciones sin protección suficiente y actualizaciones OTA sin autenticación— es lo que hace especialmente delicado el caso. Lo que a priori podría considerarse una vulnerabilidad que exige “acceso físico” pasa a ser la puerta de entrada a un control remoto y persistente.
Escenarios como los siguientes dejan de ser puramente teóricos:
El informe insiste, eso sí, en que la investigación se ha llevado a cabo de forma ética y que no hay constancia pública de ataques reales de este tipo contra la infraestructura de la DGT. Pero el riesgo potencial y la facilidad técnica relativa para explotarlo, tal y como se describe, bastan para reclamar una respuesta rápida de fabricantes, operadores y autoridades.
El caso de Help Flash IoT llega en un momento particularmente sensible. Por un lado, la DGT recuerda que la baliza V16 conectada será obligatoria a partir del 1 de enero de 2026 y que, después de esa fecha, los triángulos dejarán de ser válidos como único sistema de señalización.
Por otro, asociaciones como FACUA y OCU llevan semanas denunciando que se están vendiendo balizas no conectadas, o sin homologación adecuada, que no servirán cuando la norma entre en vigor, y reclamando a la DGT mayor control sobre el mercado.
Ahora se añade una tercera preocupación: que incluso los dispositivos homologados y conectados puedan arrastrar fallos de ciberseguridad que no se han tenido suficientemente en cuenta en los procesos de certificación.
La investigación de Miranda fue remitida al Instituto Nacional de Ciberseguridad (INCIBE), que, según el relato del propio autor, rechazó inicialmente la asignación de identificadores CVE al considerar que las vulnerabilidades requerían acceso físico. El investigador ha trasladado también la documentación a MITRE, organización responsable del catálogo CVE, para que valore si este tipo de casos encajan en la definición de vulnerabilidad en la era del IoT.
La situación plantea una paradoja incómoda para cualquier persona que ya ha adquirido una baliza Help Flash IoT —o cualquier otro modelo conectado— con la intención de cumplir la norma y mejorar su seguridad.
Por el momento, no existe ninguna recomendación oficial de dejar de utilizar estos dispositivos ni hay noticias de retiradas masivas. De hecho, no usar la baliza V16 conectada cuando sea obligatoria puede acarrear sanciones económicas y, sobre todo, un mayor riesgo en caso de accidente.
Sin embargo, sí hay algunas pautas razonables que cualquier conductor puede seguir:
En paralelo, expertos en ciberseguridad y asociaciones de consumidores señalan a fabricantes y reguladores. Reclaman que la ciberseguridad se convierta en requisito explícito de la homologación, que se implanten sistemas de cifrado y firma digital robustos, y que se sometan estos dispositivos a auditorías externas antes y después de su autorización para circular.
Más allá de la Help Flash IoT, el caso abre un debate de fondo sobre cómo se están desplegando millones de dispositivos conectados en ámbitos críticos —desde la seguridad vial hasta la domótica o la sanidad— sin que, en muchos casos, la seguridad informática reciba el mismo nivel de exigencia que la seguridad física.
En el coche del futuro, casi todo será software: desde la señal de emergencia hasta el asistente de conducción. La baliza V16 conectada es solo el primer elemento obligatorio de ese nuevo ecosistema. La cuestión es si la normativa, los procesos de homologación y la cultura de los fabricantes están evolucionando al mismo ritmo que la tecnología.
Porque una luz que no se enciende cuando hace falta es peligrosa, pero una luz que se enciende, envía datos erróneos o puede ser manipulada desde fuera también lo es. Y esa es, precisamente, la advertencia que deja sobre la mesa esta investigación.
¿Cuándo será obligatoria la baliza V16 conectada en España?
Según la DGT, el dispositivo V16 conectado será obligatorio a partir del 1 de enero de 2026 y sustituirá a los triángulos como único sistema legal para señalizar un vehículo inmovilizado en la calzada. Hasta esa fecha, ambos sistemas pueden convivir, pero los triángulos dejarán de ser válidos en solitario a partir de la entrada en vigor de la nueva obligación.
¿Es seguro que una baliza V16 conectada envíe la ubicación del vehículo a la DGT 3.0?
El envío de la ubicación forma parte del diseño de la V16 conectada: permite avisar antes a otros conductores y a los centros de control. El problema no es tanto que se envíen datos, sino cómo se protegen. La investigación sobre Help Flash IoT apunta a comunicaciones sin cifrado a nivel de aplicación y a falta de autenticación robusta, lo que abre la puerta a posibles interceptaciones o manipulaciones si se dan determinadas condiciones técnicas. La solución pasa por exigir cifrado de extremo a extremo y firma digital, no por renunciar a la conectividad.
¿Cómo puede una persona saber si su baliza V16 está homologada y conectada de forma correcta?
Para comprobarlo, es recomendable revisar que el dispositivo incluye un número de homologación visible, que especifica que está “conectado a DGT 3.0” y que figura en los listados oficiales publicados por la DGT. Organizaciones como OCU y FACUA recuerdan que muchas balizas adquiridas antes de 2026 no incorporan conectividad y dejarán de ser válidas, aunque lleven apariencia de producto oficial. Por eso, los especialistas recomiendan desconfiar de ofertas demasiado baratas y revisar siempre la ficha técnica.
¿Qué deberían hacer la DGT y los fabricantes ante los fallos detectados en Help Flash IoT?
Los expertos en seguridad apuntan a tres frentes: revisar el diseño de los dispositivos afectados y, si procede, publicar firmware actualizado con cifrado y firma digital; reforzar los requisitos de ciberseguridad en los procesos de homologación, para que no se autoricen dispositivos sin un nivel mínimo de protección; y mejorar la coordinación con investigadores independientes, de modo que las vulnerabilidades puedan corregirse con rapidez y transparencia. La DGT, por su parte, tendría margen para exigir estas garantías en todos los modelos conectados que se integren con DGT 3.0.
Fuente: Informe técnico “Vulnerabilidades en Balizas V16 Conectadas: Cuando la Seguridad Vial se Vuelve Insegura”, de Luis Miranda Acebedo, publicado en GitHub el 05/12/2025.