
La Guardia Civil ha puesto al descubierto el tipo de infraestructura que, normalmente, solo se intuye detrás de los grandes fraudes telefónicos y por SMS. En la operación “Mosenik” se ha desmantelado un sistema industrial capaz de enviar millones de llamadas y mensajes fraudulentos al día, diseñado exclusivamente para poner su capacidad técnica al servicio de redes de ciberdelincuentes de todo el mundo.
Lejos del típico “estafador al teléfono”, lo que se ha encontrado es una plataforma de telecomunicaciones a medida del delito: hardware especializado, miles de tarjetas SIM, software de gestión y una arquitectura pensada para ser difícil de localizar y extremadamente rentable.
La investigación arrancó tras varias denuncias en Alicante de personas que estaban recibiendo llamadas en las que los delincuentes se hacían pasar por agentes de la Policía Nacional o por empleados del Banco de España. El objetivo siempre era el mismo: generar presión y miedo para obtener datos bancarios o forzar a las víctimas a realizar transferencias de grandes cantidades.
Algunas de estas llamadas se realizaban incluso en ruso y ucraniano, dirigidas específicamente a ciudadanos de esas nacionalidades residentes en España. No se trataba, por tanto, de un spam masivo “a ciegas”, sino de campañas con cierto grado de segmentación.
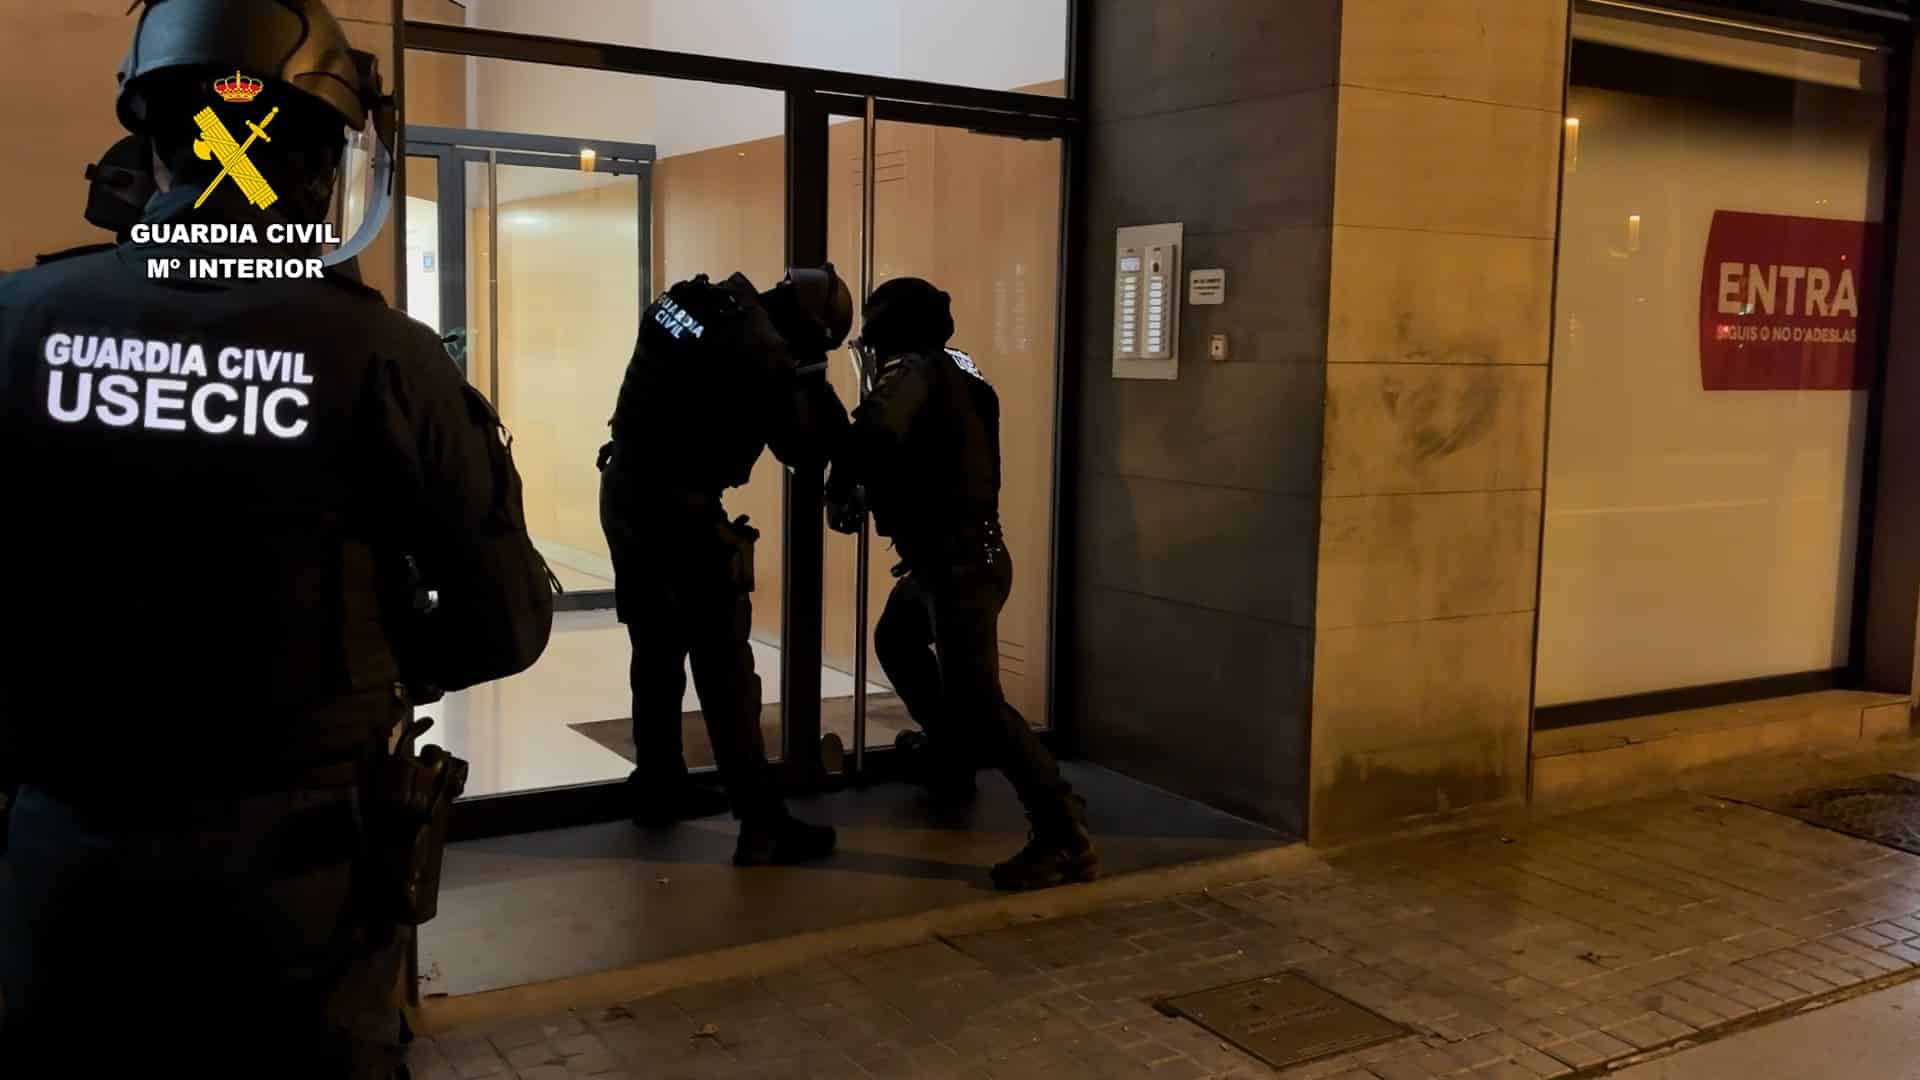
La operación llevó a la detención en Barcelona de un hombre de 41 años, al que se imputan delitos de:
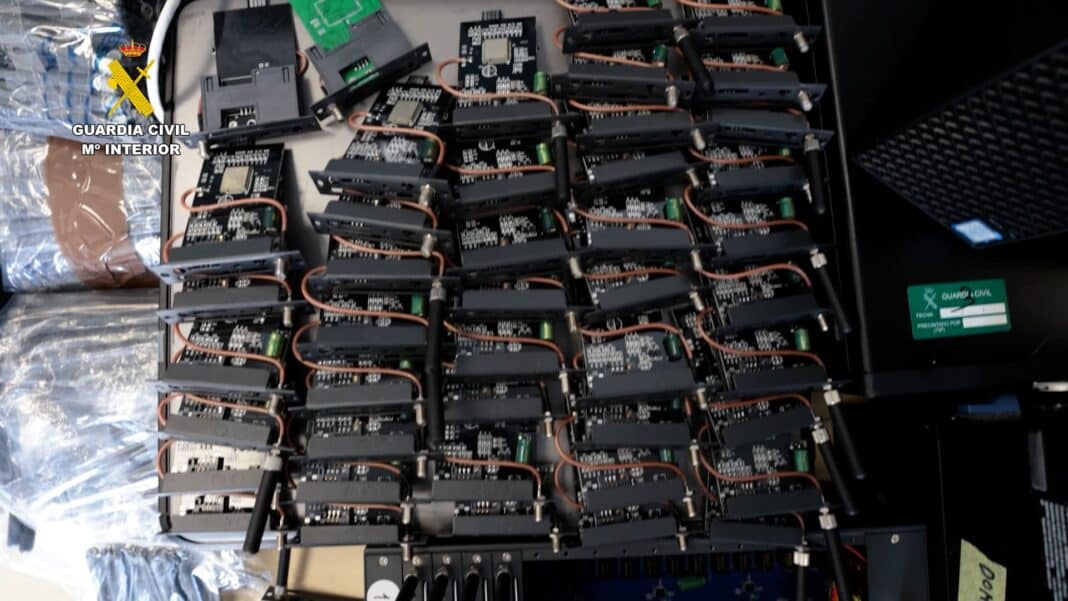
Durante los registros en una vivienda, un local comercial y un trastero se intervino material valorado en unos 400.000 euros, incluyendo un elemento clave: un maletín con una SIMBOX transportable, preparada para operar desde cualquier lugar con conexión a Internet, vía WiFi o red móvil.
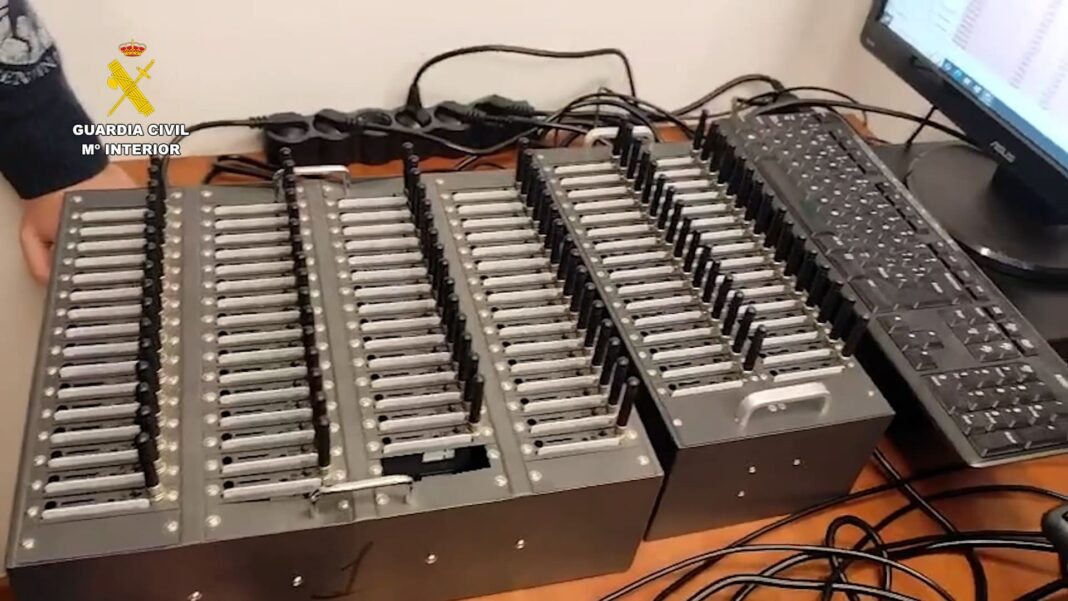
El corazón de la infraestructura eran SIMBOX industriales, dispositivos que albergan decenas o cientos de módems GSM y tarjetas SIM, gestionados de forma centralizada. En este caso se intervinieron:
Cada módem se comporta como un teléfono móvil independiente y puede enviar entre 12 y 18 SMS por minuto. En conjunto, la red tenía capacidad para emitir hasta 2,5 millones de mensajes al día.
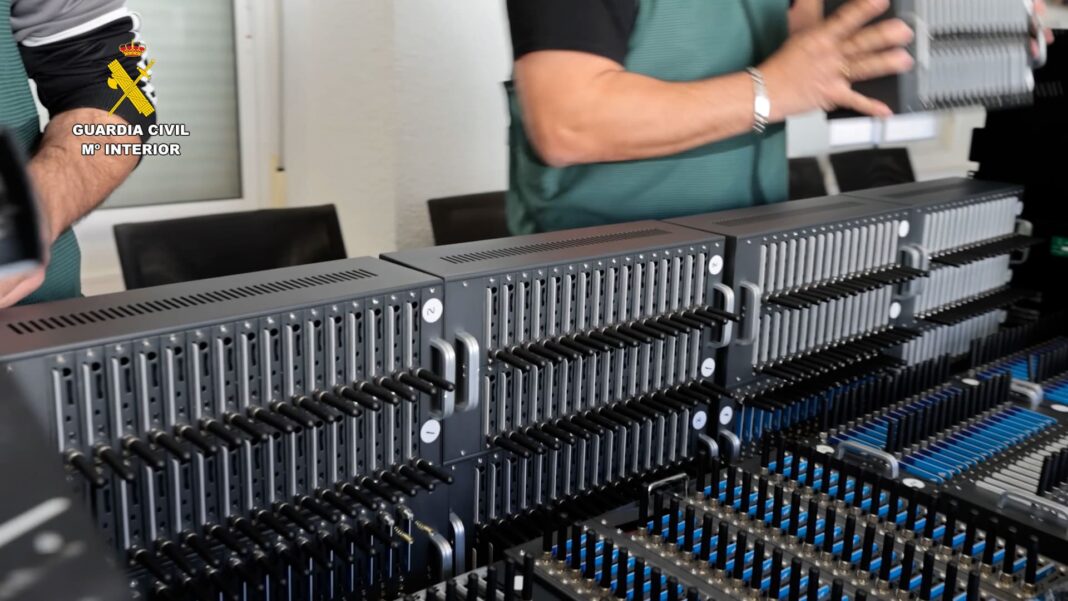
El sistema era manejado por una sola persona con una decena de ordenadores. Su función no era llamar directamente a las víctimas, sino ofrecer esta infraestructura “llave en mano” a grupos organizados, que la usaban para campañas de smishing (fraude por SMS) y vishing (fraude por llamadas de voz).
Uno de los aspectos más preocupantes del caso es la forma en que se gestionaban las líneas:
El resultado es un sistema en el que, cuando las autoridades o las operadoras detectan una numeración sospechosa y la bloquean, el grupo ya ha rotado a otro lote de tarjetas. Esa elasticidad convierte la infraestructura en un recurso muy valioso para múltiples grupos criminales que necesitan volumen, anonimato y rapidez.
Pese a la enorme capacidad de envío, los investigadores han comprobado que no todo se hacía “a bulto”: existía un cierto trabajo previo de estudio de perfiles y segmentación de potenciales víctimas, orientando los mensajes y llamadas hacia colectivos concretos, incluyendo extranjeros residentes en España.
El detenido no actuaba como simple usuario de estas herramientas, sino como proveedor de infraestructura. Su papel consistía en:
En otras palabras, no solo se estafaba con llamadas y SMS: también se monetizaba la tecnología que hace posible esas campañas a gran escala. Este modelo encaja en una tendencia creciente en el cibercrimen: la aparición de actores especializados que venden “servicios” (infraestructura, malware, plataformas) a otros grupos, al estilo de un proveedor tecnológico legítimo, pero al margen de la ley.
La investigación, dirigida por el Juzgado de Instrucción nº 1 de Novelda, sigue abierta. La Guardia Civil continúa analizando el material intervenido y tratando de identificar:
Dado el valor de la infraestructura y el volumen de tráfico gestionado, se estima que el importe total estafado podría ascender a varios millones de euros.
En la operación han participado:
La coordinación entre unidades especializadas en investigación tecnológica y equipos de territorio ha sido clave para localizar, intervenir y desmantelar una infraestructura que, por su diseño, podía moverse y reubicarse con relativa facilidad, especialmente gracias a la SIMBOX transportable.
Desde Interior se subraya que este tipo de golpes no solo frenan una campaña concreta, sino que rompen un eslabón crítico de la cadena delictiva: sin infraestructura de telecomunicaciones a gran escala, muchas redes de fraude ven drásticamente limitada su capacidad de impacto.
Aunque la infraestructura desmantelada es altamente sofisticada, los mecanismos básicos del fraude siguen siendo los de siempre. Algunas recomendaciones esenciales:
Algunas ciberestafas relacionadas con cargos fraudulentos en tarjetas y medios de pago electrónicos ya pueden denunciarse telemáticamente a través de la sede electrónica de la Guardia Civil, además de por las vías presenciales habituales.
El caso “Mosenik” muestra hasta qué punto han evolucionado las ciberestafas telefónicas:
Mientras la tecnología de comunicaciones se abarata y se hace más flexible, también lo hace para quienes quieren explotarla con fines delictivos. Por eso, además de la acción policial, la concienciación del ciudadano sigue siendo la mejor defensa: una llamada que genera urgencia, miedo y pide datos o dinero nunca es una simple “gestión administrativa”. Es, casi siempre, una señal de alarma.
Fuente: Noticias sobre ciberseguridad