
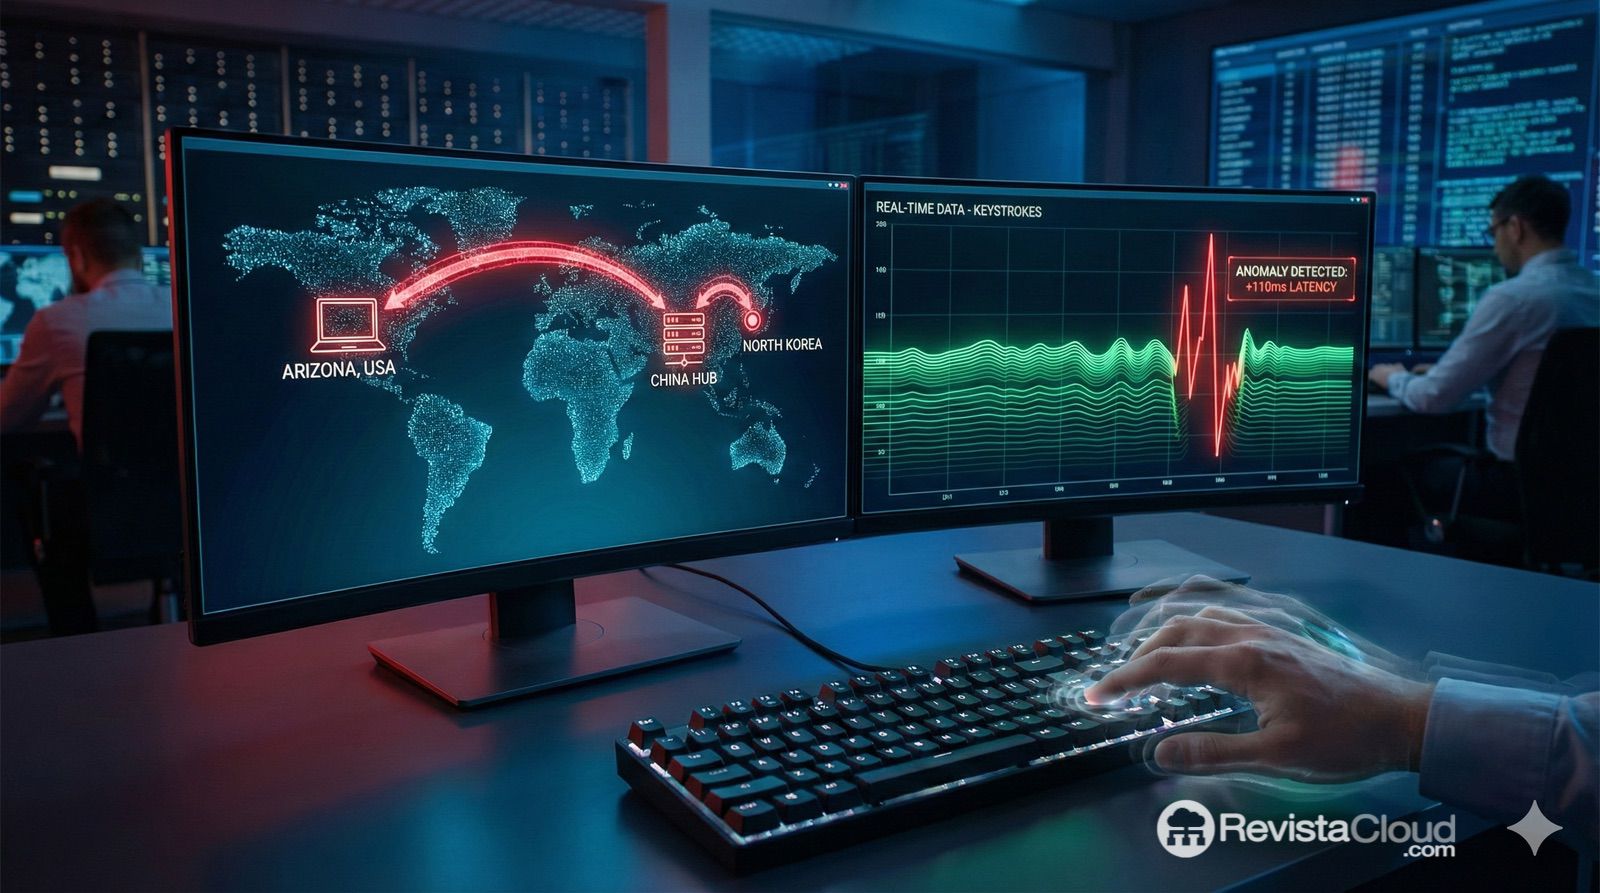
Un nuevo desafío se presenta en el ámbito de la ciberseguridad global: la detección de infiltraciones laborales sofisticadas, un fenómeno que Amazon ha puesto en evidencia con un reciente caso de estudio. Un hecho que podría parecer insignificante para el ojo inexperto, un retraso de más de 110 milisegundos en las pulsaciones del teclado, se convirtió en la pista clave que llevó a descubrir un intento de fraude laboral de gran envergadura. La historia, compartida por Stephen Schmidt, jefe de seguridad de Amazon, destaca tanto por su simplicidad aparente como por su complejidad intrínseca.
El incidente comenzó de manera discreta. Un trabajador remoto, aparentemente desde Estados Unidos, recibió un portátil de la compañía almacenado en Arizona. No obstante, las alarmas se encendieron cuando la telemetría avanzada de Amazon detectó una latencia en la ejecución de comandos, algo inusual para una conexión doméstica dentro del país. Este retardo no era aleatorio; más bien, mostraba un patrón constante indicativo de una operación encubierta.
Las investigaciones revelaron que el control del equipo se estaba realizando desde el extranjero, con tráfico dirigido a través de China, un habitual protagonista en este tipo de operaciones de relay. El acceso fue inmediatamente bloqueado, pero no sin antes confirmar una sospecha creciente en la industria: los esquemas de fraude relacionados con Corea del Norte están más presentes de lo que se podría imaginar.
El modus operandi sigue una estructura que combina identidades falsas, control remoto y redes de evasión complejas. Los falsos candidatos, amparados por documentación robada o falsa, emplean intermediarios locales para simular una operación legítima desde suelo estadounidense. Estos actores se aprovechan de las lagunas en las prácticas de verificación que, si bien pueden confirmar la ubicación física de un portátil, no siempre logran verificar la autenticidad del comportamiento detrás del teclado.
A lo largo de 2025, Amazon asegura haber interceptado más de 1.800 intentos de similar índole, reflejando un preocupante incremento del 27 % cada trimestre en estos engaños. No obstante, las preocupaciones no se limitan a las multinacionales tecnológicas, ya que las pequeñas y medianas empresas, carentes de recursos avanzados de seguridad, son presas predilectas de estos esquemas.
Este caso subraya una verdad incómoda: en ocasiones, la brecha de seguridad no se origina en una debilidad del sistema, sino en una vulnerabilidad en los procesos de contratación. La seguridad moderna no solo debe integrar herramientas tecnológicas avanzadas, sino también adoptar prácticas de verificación humana meticulosa. En un mundo de conexiones globales, la tarea de detectar un fraude recae en descifrar los pequeños ecos en el ruido de la comunicación digital, como un lapso de 110 milisegundos que, en este caso, desveló una operación cuya sofisticación comenzó en el teclado.
Más información y referencias en Noticias Cloud.