La Unión Europea ha avanzado decididamente en su estrategia para reforzar la seguridad de sus infraestructuras críticas y reducir la dependencia de proveedores considerados de alto riesgo en el ámbito de las telecomunicaciones. En un paso clave, la Comisión Europea anunció la intención de modificar la Ley de Ciberseguridad para hacer obligatorias las recomendaciones destinadas a blindar las redes 5G y otras infraestructuras esenciales, excluyendo a ciertos proveedores extranjeros.
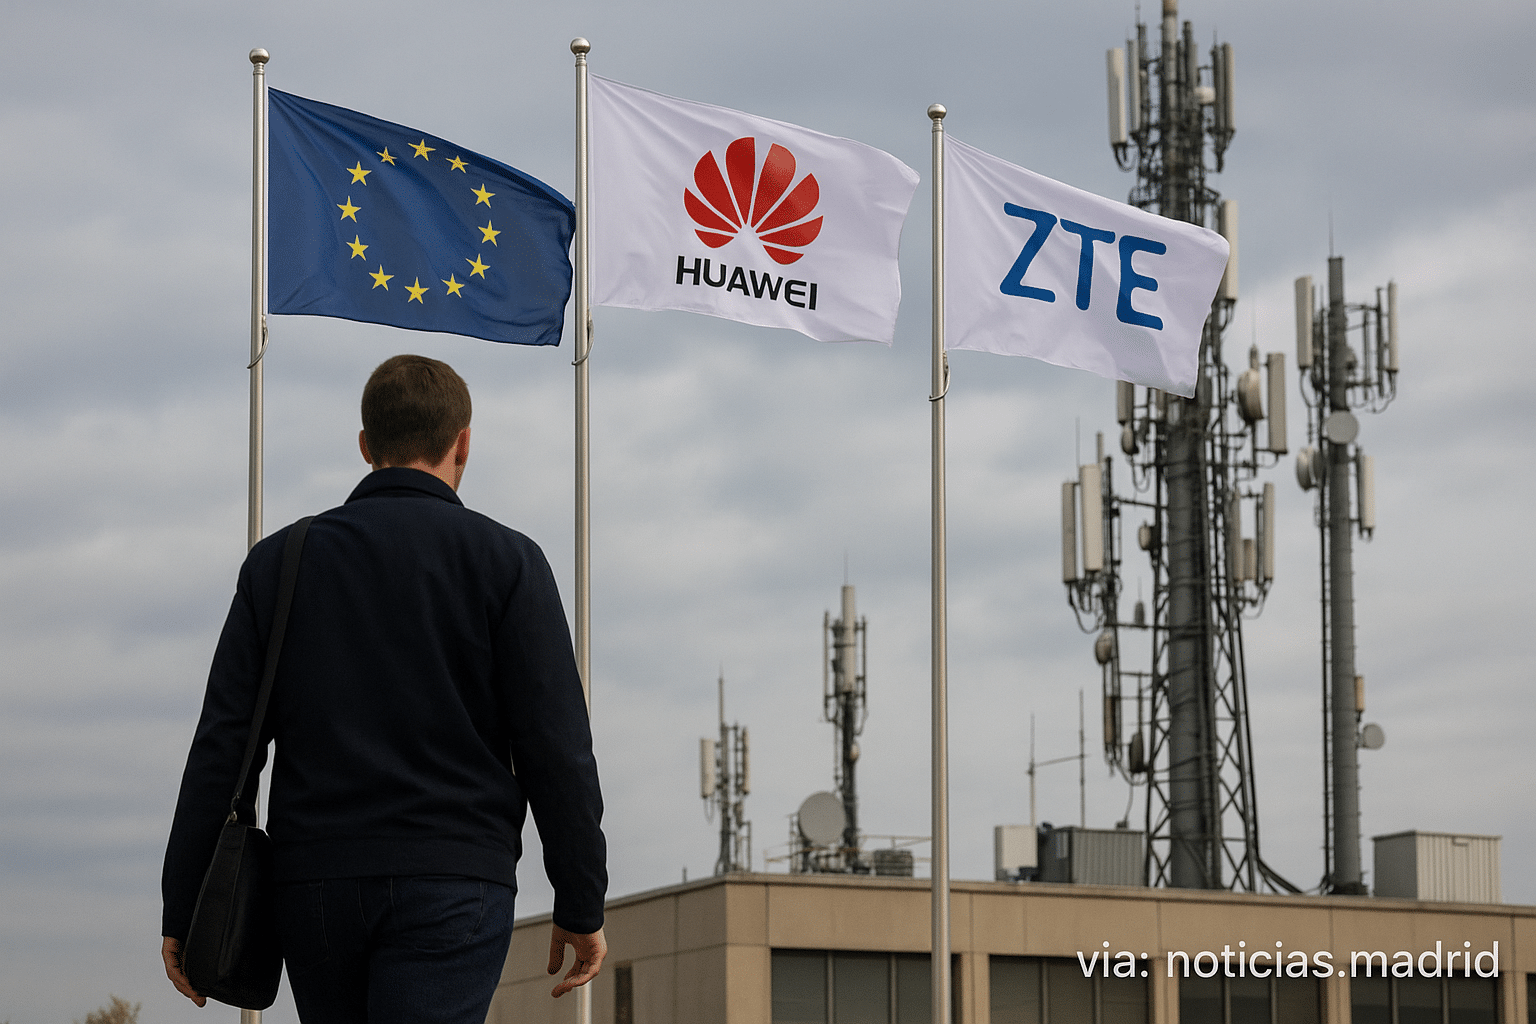
La preocupación principal se centra en empresas como Huawei y ZTE, cuyos riesgos sustanciales para la seguridad de las redes europeas se han reconocido en informes recientes. Desde Bruselas, se sostiene que las amenazas de ciberseguridad representan un riesgo estratégico que va más allá de los aspectos técnicos y ponen en jaque la democracia, la economía y el modo de vida de los ciudadanos europeos. La vicepresidenta ejecutiva de la Comisión, Henna Virkkunen, afirmó que estas medidas buscan garantizar la soberanía tecnológica del bloque, ofreciendo todos los recursos necesarios para proteger cadenas de suministro y hacer frente a los ciberataques de manera eficaz.
La reforma propuesta, todavía en negociación con los Estados miembros y el Parlamento Europeo, prevé la creación de una lista negra con los proveedores considerados de alto riesgo, con un plazo de hasta tres años para que los países miembros cancelen sus contratos con estas empresas. La medida apunta a que, en el caso de las redes 5G, la Unión facilitará un catálogo de proveedores problemáticos y supervisará la implementación de las restricciones.
Desde 2023, Bruselas ya había señalado a Huawei y ZTE como los principales riesgos en el despliegue del 5G, recomendando evitar la exposición de las comunicaciones corporativas a estas compañías. Varias naciones de la Unión, incluyendo España, tomaron medidas para excluir a estas tecnológicas, fundamentando sus decisiones en la percepción de que representan injerencias extranjeras que pueden comprometer la seguridad de sus redes.
Recientemente, en septiembre de 2025, la misma vicepresidenta señaló que el contrato del Ministerio del Interior de España con Huawei para el almacenamiento de escuchas judiciales del sistema SITEL podía crear una dependencia peligrosa. Desde el gobierno español defendieron la seguridad del sistema OceanStor Dorado, asegurando que el mismo no supone riesgos para la soberanía digital del país y cumple con los estándares nacionales de protección.
Además, la reforma de la Ley de Ciberseguridad busca simplificar la normativa vigente, optimizar la recolección de datos relacionados con ataques como el ransomware y fortalecer la coordinación transfronteriza en materia de ciberseguridad. La Agencia de Ciberseguridad de la Unión (ENISA), que fortalecerá sus capacidades en estos ámbitos, será un pilar en la implementación de estas nuevas políticas, con el objetivo de que la UE pueda responder de manera más eficiente y coordinada frente a las amenazas externas provenientes, en particular, de actores estatales como Rusia, China y otros países.
Este enfoque integral refleja una voluntad clara de la Unión Europea por consolidar su autonomía y proteger sus intereses estratégicos en un entorno digital cada vez más hostil y complejo. La exclusión de proveedores de alto riesgo y la coordinación reforzada buscan evitar dependencias peligrosas y reducir significativamente los riesgos de injerencias que puedan afectar la seguridad nacional y la estabilidad digital del bloque.