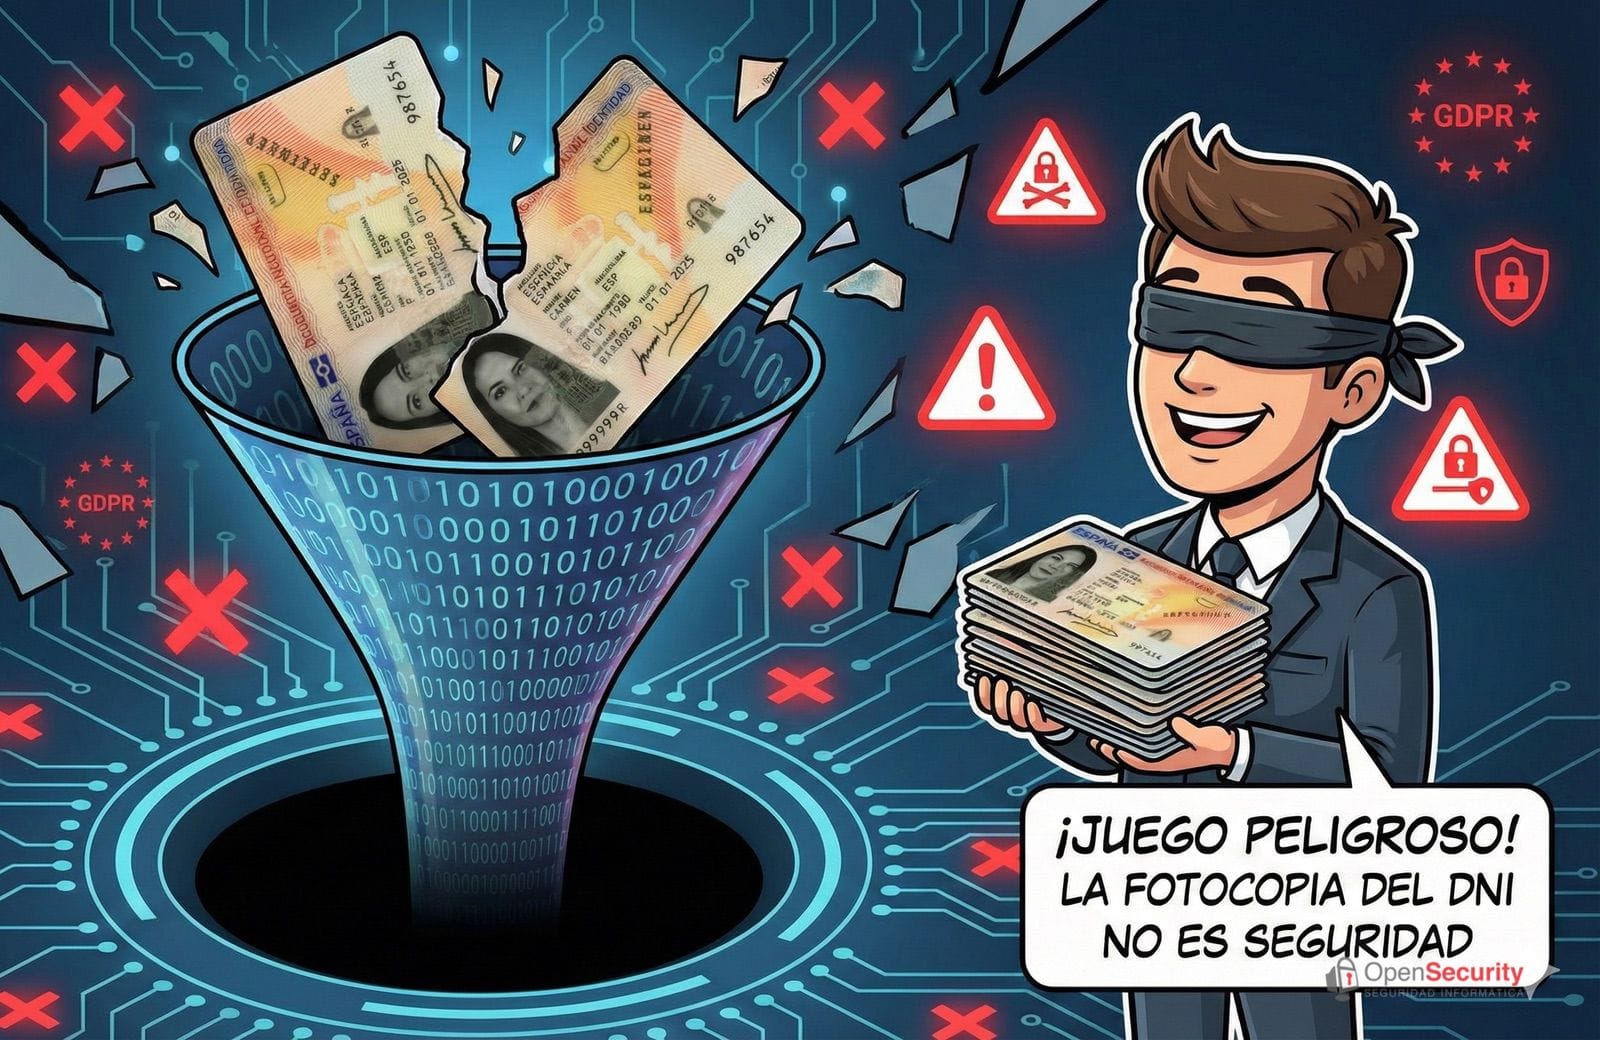
En muchas altas de servicios, cambios de titularidad o simples gestiones de atención al cliente, todavía aparece una petición que se ha normalizado demasiado: “envíe una copia del DNI por ambas caras”. Para algunas empresas es una rutina administrativa; para muchos usuarios, un trámite inevitable. Pero la realidad es mucho menos cómoda: una fotocopia del DNI no verifica la identidad por sí sola, y además puede convertirse en un tratamiento de datos excesivo si no está bien justificado.
El problema de fondo es doble. Por un lado, poseer una imagen del documento no demuestra que quien la envía sea su titular. Por otro, el DNI contiene más información de la necesaria en la mayoría de escenarios, y conservarla “por si acaso” choca con los principios básicos del Reglamento General de Protección de Datos (RGPD), que obliga a recoger solo lo imprescindible para la finalidad concreta.
Cuando una empresa pide la copia del DNI para “verificar identidad” a distancia, en realidad está comprando una sensación de control que no siempre existe. En Internet, una imagen del documento puede proceder de múltiples fuentes: un reenvío, una filtración previa, un acceso indebido a un correo, una foto tomada con permiso en otro trámite, o directamente un fraude.
Esa debilidad tiene una consecuencia práctica: la copia no garantiza que la contratación o la gestión se hizo con la persona correcta. De hecho, en el mundo del fraude, pedir una copia del DNI puede convertirse en un incentivo involuntario: si el delincuente ya dispone de esa imagen, la barrera de entrada desaparece.
En otras palabras: la copia del DNI puede aportar trazabilidad documental, pero no equivale automáticamente a identificación fiable, especialmente si el canal es débil (correo electrónico sin medidas adicionales, adjuntos reenviados, almacenamiento sin control, etc.).
El RGPD no prohíbe “por sistema” el uso de documentos de identidad. Lo que exige es que, para cualquier tratamiento, se respete el principio de minimización: datos “adecuados, pertinentes y limitados a lo necesario”. Esa frase, que parece abstracta, aterriza de forma muy concreta cuando se habla del DNI: fotografía, firma, número de soporte, fecha de validez, nombres de los progenitores u otros elementos del documento pueden ser irrelevantes para muchas finalidades.
La Agencia Española de Protección de Datos (AEPD) lo ha recordado con claridad en contextos donde la copia se había convertido en costumbre. Por ejemplo, en el ámbito de los alojamientos turísticos, la AEPD ha señalado que no debe solicitarse una copia del documento porque vulnera el principio de minimización y supone un tratamiento excesivo. Aunque ese caso se refiera a hospedajes, el mensaje de fondo es trasladable: si la normativa o la finalidad no exige una copia, pedirla y guardarla eleva el riesgo y complica el cumplimiento.
Otra idea frecuente es asumir que “si se hace en el sector” entonces es correcto. Pero en protección de datos, la clave no es la tradición: es la base jurídica, la proporcionalidad y la capacidad de demostrar cumplimiento (responsabilidad proactiva).
Esto obliga a hacerse preguntas incómodas:
En la práctica, muchas organizaciones fallan en varios puntos a la vez: piden más datos de los necesarios, informan poco, conservan demasiado tiempo y almacenan en sistemas sin controles robustos. Y cuando hay un incidente (un ataque, una fuga o un acceso indebido), el impacto se multiplica porque un DNI completo es material de alto valor para suplantación.
No se trata de negar que existan situaciones en las que sea necesario elevar el nivel de verificación. Se trata de elegir herramientas proporcionales y seguras.
Algunas alternativas habituales, dependiendo del caso, son:
El objetivo es simple: reducir superficie de riesgo. Cada copia guardada es un activo sensible que exige seguridad, control de accesos, registro de actividad, retención limitada y un plan de respuesta ante incidentes.
A muchas empresas les cuesta renunciar a la copia del DNI porque es tangible: “si hay un problema, lo tengo archivado”. Sin embargo, en un escenario de contratación online, esa lógica se queda corta. La verdadera protección —para la empresa y para el usuario— suele venir de procesos de verificación consistentes, registro de evidencias menos intrusivas, y seguridad operativa.
Dicho de forma directa: cuando el método no verifica de verdad, pero sí incrementa el riesgo y la exposición, el resultado es una combinación peligrosa. Y en privacidad, esa combinación suele acabar mal, aunque tarde.
Puede pedir información para identificar, pero no siempre está justificado solicitar y conservar una copia completa del DNI. El criterio clave es la proporcionalidad: si existen métodos menos intrusivos para la misma finalidad, pedir la copia puede convertirse en un tratamiento excesivo.
Lo razonable es pedir que expliquen la finalidad exacta, la base jurídica, el plazo de conservación y las medidas de seguridad. Si el trámite no lo requiere, se puede solicitar una alternativa (verificación visual, datos mínimos, canal seguro).
Porque un DNI completo contiene datos de alto valor para la suplantación. Si se filtra, el daño potencial para la persona afectada puede ser mayor que con otros datos más limitados.
Depende del caso, pero suele ser mejor combinar autenticación reforzada (códigos de un solo uso o confirmación en canal validado) con verificación puntual y minimización de datos, evitando conservar imágenes completas salvo necesidad real.