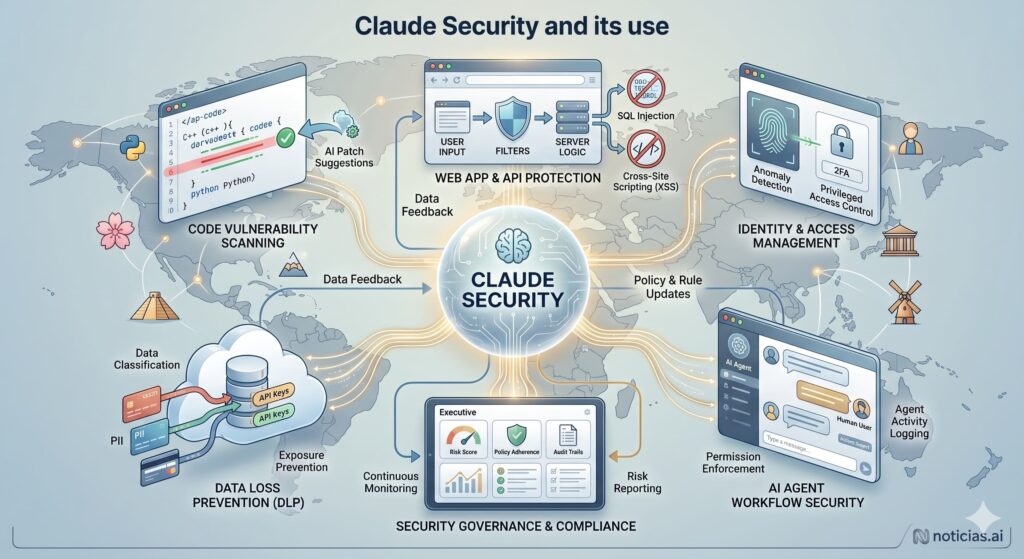
El 29 de septiembre de 2026, TrendAI, la filial de seguridad de inteligencia artificial (IA) de Trend Micro, ha revelado una importante ampliación de su plataforma Vision One al integrar la Compliance API de Claude. Esta iniciativa permitirá a las empresas que utilizan Claude Enterprise realizar un seguimiento exhaustivo de las sesiones de Claude Code y Cowork, brindando así a los equipos de seguridad información detallada sobre las interacciones de los empleados con agentes de IA, así como las herramientas empleadas en dichos procesos.
El anuncio destaca la capacidad de Vision One para recibir instrucciones, respuestas y llamadas a herramientas específicas desde Claude Code y Cowork, asegurando que cada sesión esté vinculada a un usuario autentificado, aunque especifica que esta funcionalidad está limitada a Claude Enterprise. Las sesiones que operan en plataformas en la nube como Bedrock, Vertex AI o Foundry no están incluidas dentro de esta nueva medida de control.
La asociación inicial entre TrendAI y Anthropic, iniciada en junio de este año, se enfocó en conversaciones de Claude. Este nuevo paso responde a la creciente necesidad de entender qué consultan los empleados a los agentes de IA y si estas actividades se ajustan a las normas internas de las organizaciones. La Compliance API de Anthropic sirve como una herramienta para auditar y cumplir con los estándares, ofreciendo un registro detallado de las actividades, incluyendo metadatos como identificadores de usuarios y marcas de tiempo.
Con el uso de Vision One, los equipos de seguridad tienen la capacidad de correlacionar los registros de IA con otros eventos de seguridad en la empresa, como actividades en la nube o de redes. Esta capacidad ofrece múltiples beneficios: identificación de actividades inusuales, vinculación de eventos con usuarios concretos, auditorías de cumplimiento y, en última instancia, una mayor transparencia en el uso de agentes de IA.
Rachel Jin, directora de Plataforma y Negocio de TrendAI, subrayó la importancia de esta transparencia, destacando que las actividades de los agentes de IA deben ser supervisadas al igual que cualquier otra operación dentro de la empresa, dada su extensión y relevancia en los procesos de negocio.
A pesar de los avances, existen limitaciones claras en el alcance de esta supervisión. Quedan fuera del control las sesiones autenticadas mediante claves de API externas y aquellas que operen en ciertas plataformas de nube. Además, la recopilación de datos no incluye instrucciones internas de sistemas o archivos como imágenes o PDFs, y se limita a 10.000 bytes por herramienta.
En un mercado de seguridad para agentes de IA cada vez más competitivo, movimientos similares han sido realizados por otras empresas del sector, como la adquisición de Koi por Palo Alto Networks y la expansión de Zscaler. Para las empresas, particularmente en Europa, una preocupación adicional es cómo estas prácticas de monitoreo se alinean con las regulaciones de protección de datos y cómo deben comunicarse a los empleados estos niveles de vigilancia.
En resumen, mientras TrendAI expande sus capacidades de supervisión en un entorno cada vez más dominado por la IA, las cuestiones de privacidad y cumplimiento normativo serán aspectos cruciales a considerar por las organizaciones que busquen implementar estas tecnologías.
Más información y referencias en Noticias Cloud.