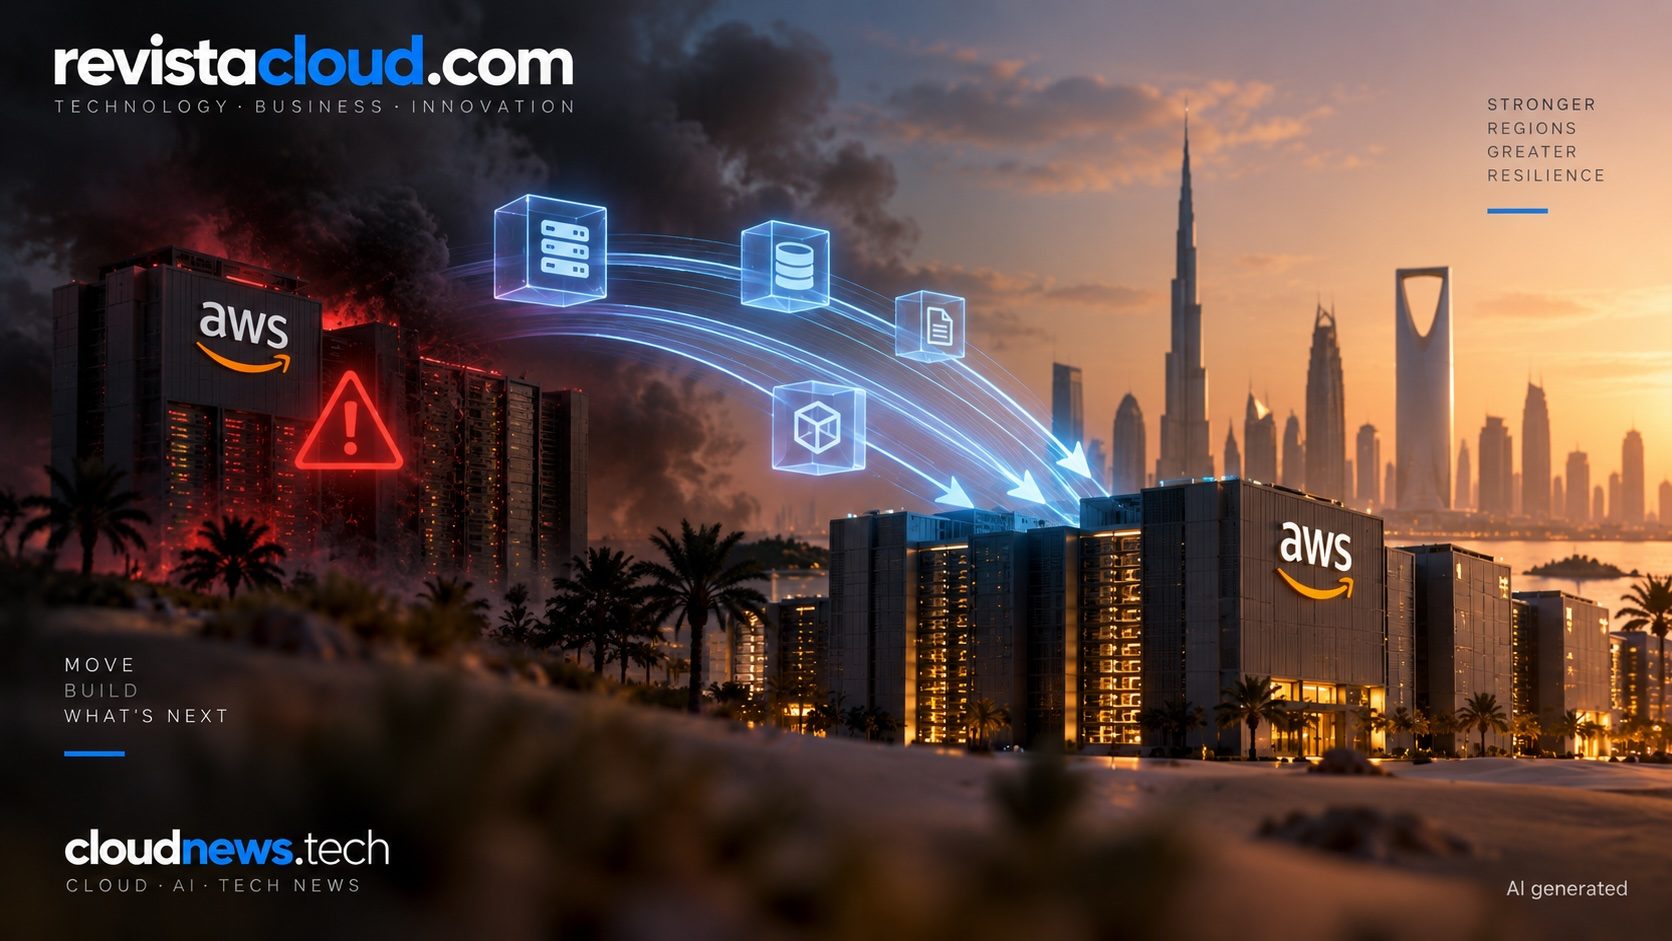
Los recientes ataques con drones a centros de datos en Rusia y daños a las instalaciones de Amazon Web Services (AWS) en Oriente Próximo han puesto en evidencia una brecha crítica en la seguridad de la información digital. Este tipo de incidentes demuestra que almacenar archivos en la nube no garantiza su protección absoluta ante desastres físicos o ataques intencionados. La noción de que los datos en la nube están siempre seguros se ha visto cuestionada, revelando la vulnerabilidad de infraestructuras vitales para el funcionamiento cotidiano de miles de organizaciones.
En octubre de 2026, Yandex sufrió ataques en tres de sus centros de datos en Rusia, afectando significativamente sus operaciones. Simultáneamente, en marzo, AWS confirmó daños estructurales en sus instalaciones en Emiratos Árabes Unidos y Bahréin, a raíz de ataques de similar naturaleza. Estos eventos no solo interrumpieron servicios digitales cruciales sino que también subrayaron la importancia de tener una estrategia de recuperación robusta y diversificada.
Para empresas y usuarios particulares, depender de la nube sigue siendo esencial, pero las recientes perturbaciones han resaltado la importancia de diversificar las copias de seguridad. Una estrategia efectiva debe incluir copias independientes de los datos, pruebas regulares de restauración y planes de contingencia para mitigar el impacto de una caída prolongada. La regla de las copias 3-2-1 – mantener tres copias de la información, usar dos tipos de soporte y guardar al menos una fuera de la ubicación principal – sigue siendo una práctica recomendada para mejorar la resiliencia ante pérdidas de datos.
Para las empresas en particular, los conceptos de Recovery Time Objective (RTO) y Recovery Point Objective (RPO) son fundamentales para definir tiempos de recuperación aceptables y la cantidad máxima de datos que se pueden perder. Un plan de contingencia bien estructurado debe identificar datos críticos, garantizar que las copias no dependen únicamente del mismo entorno de producción, y probar con regularidad la capacidad de restauración. Además, es crucial tener definido un modus operandi claro para notificar y gestionar incidentes de manera efectiva.
Aunque la amenaza de ataques militares a centros de datos pueda parecer lejana para algunos, los mismos principios de prevención son aplicables a una variedad de escenarios: fallos eléctricos, desastres naturales o ciberataques. La clave está en asegurar que un único incidente no borre la única copia de los datos críticos.
La infraestructura de la nube proporciona ventajas significativas en términos de escalabilidad y eficiencia, pero la responsabilidad de proteger los datos recae igualmente en los usuarios que deben adoptar medidas proactivas para asegurar su información más allá de la simple confianza en un proveedor de servicios. En este contexto, aprender de los incidentes de 2026 puede ser el catalizador para adoptar mejores prácticas de seguridad y continuidad del negocio, reduciendo los riesgos asociados a la dependencia tecnológica en un mundo cada vez más digitalizado.
Más información y referencias en Noticias Cloud.