
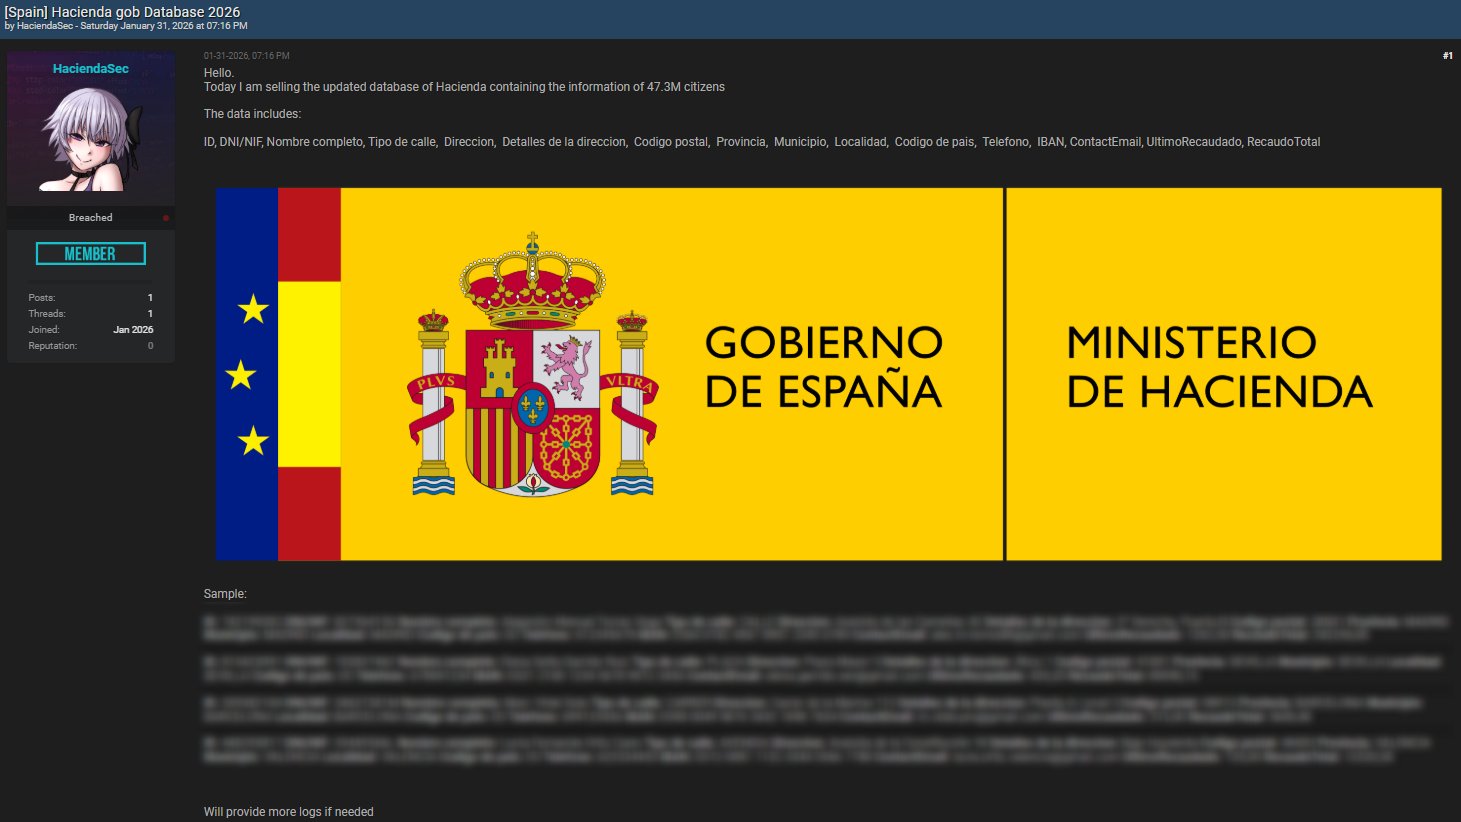
España ha despertado con una nueva preocupación en el ámbito de la ciberseguridad tras la circulación de rumores sobre un presunto acceso no autorizado a sistemas del Ministerio de Hacienda. En las últimas horas, varias publicaciones y cuentas especializadas alertaron sobre un posible robo de datos a gran escala que involucra información sensible de 47,3 millones de ciudadanos. Este presunto ataque cibernético, atribuido a un actor bajo el seudónimo “HaciendaSec”, aún no ha sido verificado de manera independiente.
Los informes preliminares sugieren que se estarían intentando vender bases de datos actualizadas que contienen identificadores personales y, supuestamente, información financiera y fiscal. Esta alarma no fue desencadenada por un comunicado oficial, sino por una reivindicación en foros especializados, amplificada posteriormente a través de redes sociales y diversos medios digitales. Hackmanac, una cuenta especializada en advertencias tempranas sobre ciberseguridad, difundió un mensaje en el que se menciona la oferta de esta base de datos, la cual incluiría desde DNI/NIF hasta direcciones, correos electrónicos y referencias bancarias como el IBAN, además de información tributaria.
El Ministerio de Hacienda, por su parte, no ha confirmado la filtración y se encuentra analizando la veracidad del reclamo, afirmando no haber encontrado indicios concluyentes de una intrusión. Este escenario, todavía ambiguo, plantea un dilema delicado: minimizar un potencial incidente de gravedad o asumir erróneamente una brecha masiva sin evidencias corroboradas. Incluso aunque la filtración no haya ocurrido dentro del sistema, podría haber surgido de terceros, como proveedores o intermediarios, lo que complica la atribución y respuesta al incidente.
En caso de que los datos fueran auténticos, los riesgos serían múltiples y significativos. La suplantación de identidad y fraudes bancarios son amenazas latentes, más aún con la información detallada que permitiría a los atacantes ejecutar fraudes con una alta tasa de credibilidad. También crecería el riesgo de phishing sofisticado y extorsión, además de fraudes documentales que van desde altas de servicios hasta solicitudes de crédito.
Ante la falta de confirmación oficial, ciudadanos y empresas deben estar en máxima alerta ante posibles campañas oportunistas que buscan aprovechar la situación para estafas. Recomendaciones clave incluyen desconfiar de mensajes que soliciten información personal o financiera, evitar hacer clic en enlaces sospechosos, revisar regularmente los movimientos bancarios y fortalecer las medidas de seguridad digital, como activar contraseñas únicas y sistemas de doble autenticación.
Este incidente resalta el debate sobre la vulnerabilidad del estado digital y la exposición masiva de datos. La centralización y el valor de las bases de datos como las del Ministerio de Hacienda aumentan su atractivo para los ciberdelincuentes, subrayando la necesidad de una inversión continua en monitorización, control de accesos y una respuesta efectiva a incidentes. Además, es esencial una comunicación pública que sea capaz de informar adecuadamente sin sembrar el pánico entre la población.
En conclusión, hasta que se esclarezcan los detalles sobre la realidad de la filtración y su procedencia, los ciudadanos deberán mantenerse vigilantes y preparados para protegerse ante riesgos no confirmados oficialmente, pero que ya están siendo utilizados como señuelos por el ecosistema criminal.
Más información y referencias en Noticias Cloud.