
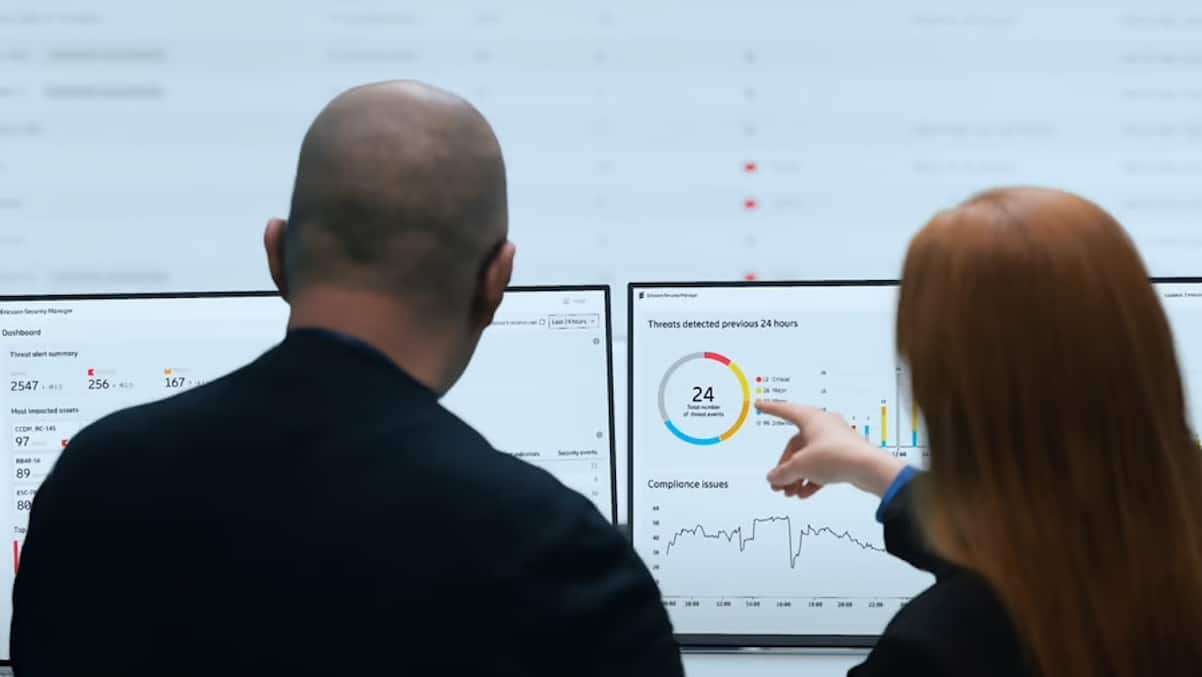
En el contexto actual de transformación digital y ciberseguridad, ManageEngine ha decidido dar un paso adelante con la ampliación de su plataforma Endpoint Central. Con el objetivo de integrar la gestión de endpoints, la protección avanzada y el control de acceso en una sola solución, la compañía ha anunciado la incorporación de capacidades de detección y respuesta a incidentes (EDR) y el acceso privado seguro (Secure Private Access).
La medida responde a las necesidades emergentes de un mercado en el que las empresas se ven cada vez más presionadas a proteger aplicaciones internas y dispositivos dispersos, dentro de entornos laborales híbridos. Según ManageEngine, muchas organizaciones continúan utilizando herramientas separadas para la administración, protección y acceso remoto, creando complicaciones operativas y vulnerabilidades de seguridad. Endpoint Central, que ya cuenta con más de 31,000 organizaciones usuarias y está disponible tanto en formato on-premises como SaaS, busca ser la solución a estos desafíos.
Con la ampliación anunciada, Endpoint Central introduce telemetría enriquecida, correlación de procesos, y mapeo de comportamientos contra MITRE ATT&CK. Además, incluye detección de amenazas basada en inteligencia artificial, permitiendo identificar amenazas evasivas, como el malware sin archivos y las técnicas de «living-off-the-land». ManageEngine no solo vigila la detección de amenazas, sino que también facilita la respuesta, con funciones que permiten aislar dispositivos comprometidos, terminar procesos maliciosos y restaurar archivos cifrados mediante rollback en caso de un ataque ransomware.
La integración de EDR y Secure Private Access se sostiene en un enfoque unificado, centralizado en un único agente ligero y una consola central. Esto reduce la fragmentación en la administración de dispositivos, la seguridad y el control de acceso, que suele surgir cuando se utilizan soluciones de diferentes proveedores.
Secure Private Access representa un cambio significativo respecto al uso tradicional de VPN, al introducir un sistema de acceso basado en identidad y estado del dispositivo, con verificación por solicitud y acceso a nivel de aplicación. Este enfoque se alinea con el concepto de Zero Trust, un modelo de seguridad que asegura que la postura del dispositivo y la confianza en el mismo son esenciales para la toma de decisiones de acceso.
El lanzamiento de estas nuevas capacidades subraya la tendencia en el mercado hacia plataformas más integradas que combinan gestión y seguridad de endpoints. Con reconocimientos como el de Challenger en el Magic Quadrant 2026 de Gartner para herramientas de gestión de endpoints, ManageEngine busca posicionar a Endpoint Central no solo como una herramienta de administración, sino como una entidad centralizada que abarca tanto IT como seguridad. Sin embargo, el éxito de esta integración dependerá de su capacidad para simplificar no solo la gestión, sino también los procesos de seguridad en un entorno empresarial cada vez más complejo.
Más información y referencias en Noticias Cloud.