
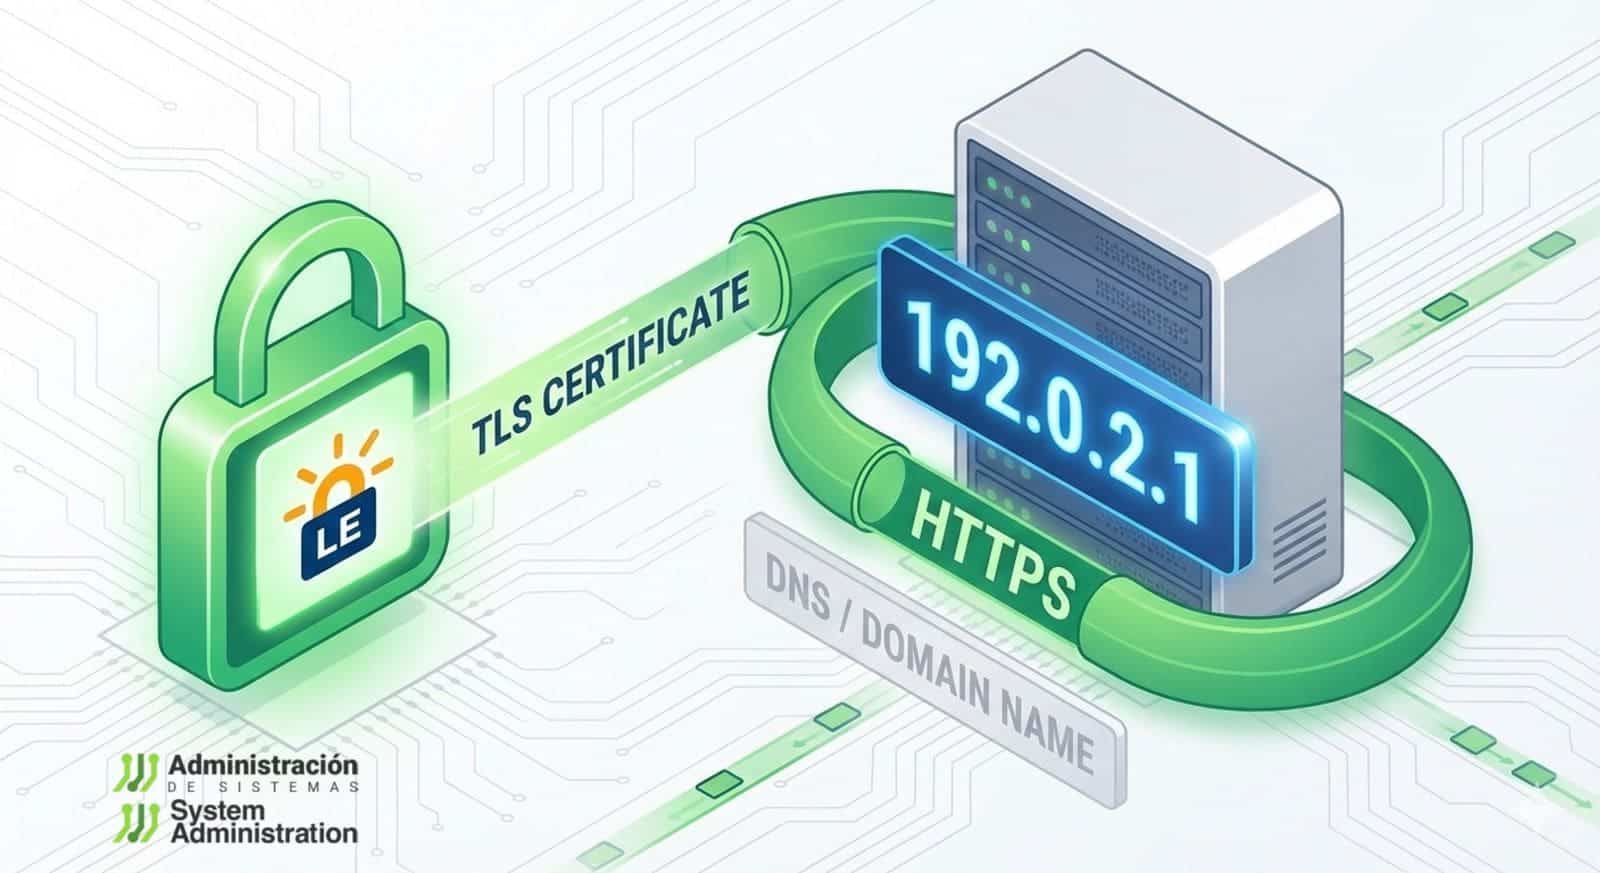
Durante los últimos diez años, la seguridad web ha confiado en que los certificados TLS se emitan para nombres de dominio. Sin embargo, este esquema ha evolucionado con una reciente actualización en Let’s Encrypt, que ahora permite la emisión de certificados válidos para direcciones IP tanto en IPv4 como en IPv6. Esta innovación plantea la posibilidad de asegurar servicios web sin depender del Sistema de Nombres de Dominio (DNS), impulsando una industria hacia un modelo más dinámico y confiable sustentado en la automatización y renovaciones constantes.
Let’s Encrypt ha reconocido que, aunque la mayoría de sus usuarios seguirán optando por certificados para dominios, existen escenarios específicos donde las direcciones IP se consolidan como identificadores esenciales. En estos casos se incluyen el acceso a servicios sin un nombre de dominio, infraestructuras de servicios como DNS over HTTPS, acceso remoto a dispositivos IoT sin dominio y conexiones efímeras en infraestructuras cloud.
A pesar de las ventajas, la emisión de certificados para IP conlleva una condición crucial: su validez es obligatoriamente muy corta, de solo 160 horas, lo que equivale aproximadamente a seis días. Este límite exige que el ciclo de vida del certificado esté completamente automatizado desde el principio, promoviendo un futuro donde la seguridad se basa no solo en emitir un certificado, sino en renovarlo y verificarlo continuamente.
El proceso operativo para estos certificados requiere que los clientes ACME soporten perfiles específicos, como el perfil «shortlived». Además, la validación de control sobre una IP no puede realizarse vía DNS-01, estando restringida a HTTP-01 y TLS-ALPN-01, debido a que el DNS verifica control sobre un nombre, no sobre un número.
Esta estrategia se alinea con el movimiento general hacia una menor validez por defecto para certificados TLS, con una hoja de ruta que contempla reducir el período estándar de validez de 90 a 45 días para 2028. Las renovaciones más frecuentes y automáticas buscan minimizar el riesgo en caso de compromisos de seguridad y asegurar una menor exposición ante posibles ataques.
El impacto de esta medida es doble. En términos de seguridad, la estrategia es sólida: la corta duración limita el potencial daño de una fuga de claves. Sin embargo, en el ámbito operativo, representa un desafío, ya que la falta de automatización puede provocar interrupciones evitables en los servicios. La apuesta por HTTPS como control verificable del endpoint, aún cuando este se identifique por una IP, refleja un cambio significativo en cómo se entiende y se practica la seguridad online.
Este movimiento responde a las necesidades de un entorno en el que cada vez se da más importancia al autoalojamiento y a soluciones de infraestructura temporales y efímeras. Así, HTTPS deja de ser sinónimo exclusivo de dominios, ampliando su campo de acción a contextos más diversos y dinámicos.
Más información y referencias en Noticias Cloud.