
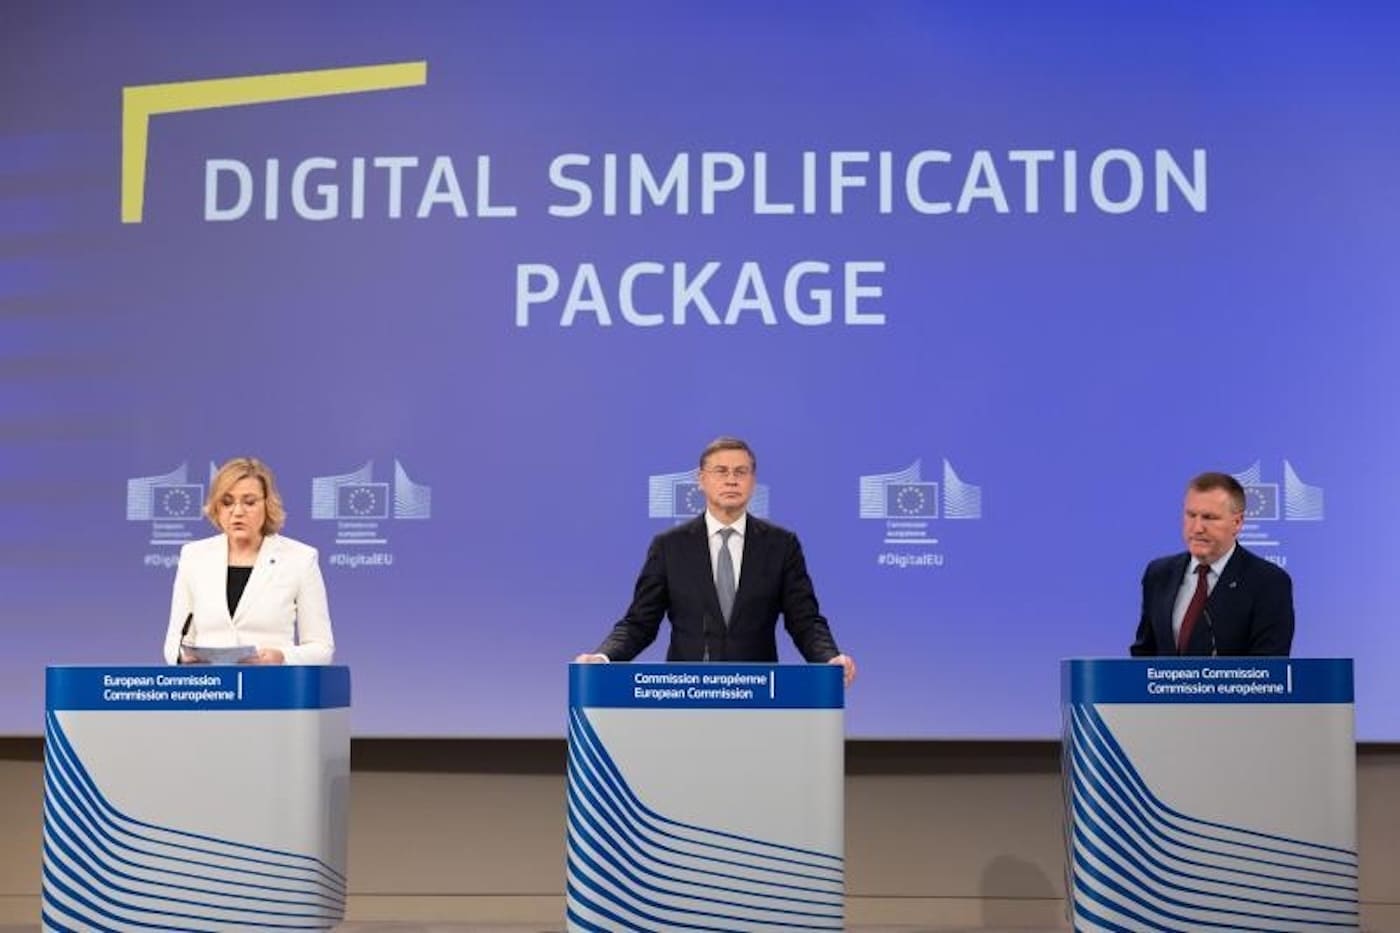
La Comisión Europea ha presentado un nuevo paquete de medidas para simplificar y actualizar el marco digital de la Unión Europea, con impacto directo sobre la aplicación del Reglamento General de Protección de Datos (RGPD), la Ley de Inteligencia Artificial (AI Act), la normativa de ciberseguridad y las reglas sobre datos y servicios en la nube.
El objetivo declarado es claro: reducir cargas administrativas, facilitar la innovación y reforzar la competitividad de las empresas europeas, especialmente pymes y startups, manteniendo al mismo tiempo un alto nivel de protección de los derechos fundamentales, la privacidad y la seguridad.
Según las estimaciones de la propia Comisión, las medidas de simplificación podrían suponer hasta 5.000 millones de euros de ahorro en costes administrativos de aquí a 2029, mientras que la implantación de nuevas herramientas digitales para empresas podría desbloquear hasta 150.000 millones de euros anuales adicionales en ahorro de trámites y eficiencia.
El núcleo de la iniciativa es un reglamento ómnibus digital, concebido para armonizar y simplificar normas que actualmente se solapan o generan obligaciones fragmentadas en varios ámbitos:
Este paquete se completa con:
Uno de los elementos más relevantes del paquete tiene que ver con la aplicación de la Ley de IA a los sistemas considerados de alto riesgo, es decir, aquellos que pueden afectar de forma significativa a la salud, la seguridad o los derechos fundamentales de las personas.
La Comisión propone que la entrada en aplicación efectiva de estas obligaciones:
Con esta fórmula, se pretende garantizar que las empresas —especialmente las más pequeñas— dispongan de referencias técnicas claras antes de tener que cumplir obligaciones complejas, evitando un escenario en el que la ley sea exigible sin que exista aún una base práctica para su aplicación.
Además, el paquete prevé:
El RGPD se mantiene como pilar central de la protección de datos en la UE, pero la Comisión propone modificaciones acotadas para clarificar y armonizar su aplicación y facilitar el cumplimiento por parte de las organizaciones.
Entre los cambios planteados se incluyen:
En paralelo, el paquete introduce una modernización de las reglas sobre cookies con un objetivo claro: reducir la saturación actual de ventanas emergentes y hacer el consentimiento más manejable para el usuario.
La propuesta prevé:
En materia de ciberseguridad, el paquete ómnibus aborda uno de los problemas recurrentes señalados por las empresas: la multiplicidad de obligaciones de notificación de incidentes bajo marcos distintos como NIS2, el RGPD o el reglamento DORA, entre otros.
La Comisión propone crear un punto único de entrada en el que las empresas puedan reportar incidentes de forma centralizada, cumpliendo con todas las obligaciones aplicables a través de una sola interfaz. Esta plataforma se diseñará con garantías de seguridad reforzadas y será sometida a pruebas exhaustivas antes de su despliegue.
El objetivo es simplificar procedimientos, reducir duplicidades y ofrecer a las organizaciones un marco más claro para gestionar su respuesta ante incidentes, sin rebajar el nivel de exigencia en materia de notificación y transparencia.
La Data Union Strategy y los ajustes sobre el Data Act forman la tercera pata del paquete digital. Su finalidad es facilitar el acceso a datos de calidad para empresas europeas —incluidas las que desarrollan inteligencia artificial—, preservando al mismo tiempo la protección de datos sensibles y la autonomía estratégica de la UE.
Entre las medidas contempladas se encuentran:
La propuesta de European Business Wallet constituye otra pieza clave del paquete. Se trata de una herramienta digital común que permitirá a empresas y administraciones públicas:
Según las estimaciones de la Comisión, una adopción amplia del monedero podría ahorrar hasta 150.000 millones de euros al año en costes administrativos, al simplificar trámites transfronterizos como la expansión a otros mercados de la UE, el pago de impuestos o la participación en licitaciones públicas.
El paquete digital presentado hoy se remitirá ahora al Parlamento Europeo y al Consejo de la Unión Europea para su debate y eventual adopción. Al tratarse de un reglamento ómnibus y de propuestas asociadas, será necesaria una mayoría cualificada de los Estados miembros para su aprobación final.
En paralelo, la Comisión ha lanzado un Digital Fitness Check, una revisión integral del conjunto de normas digitales de la UE, acompañada de una consulta abierta hasta marzo de 2026. El objetivo es evaluar la coherencia, el impacto acumulado y la eficacia del actual marco regulatorio a la hora de impulsar la competitividad y la innovación, sin menoscabar la protección de derechos fundamentales.
Con este paquete, Bruselas aspira a mantener el equilibrio entre un entorno regulatorio robusto y unas condiciones más favorables para que las empresas europeas puedan innovar, escalar y competir en la economía digital global.
Fuente: Unión Europea y Revista Cloud