
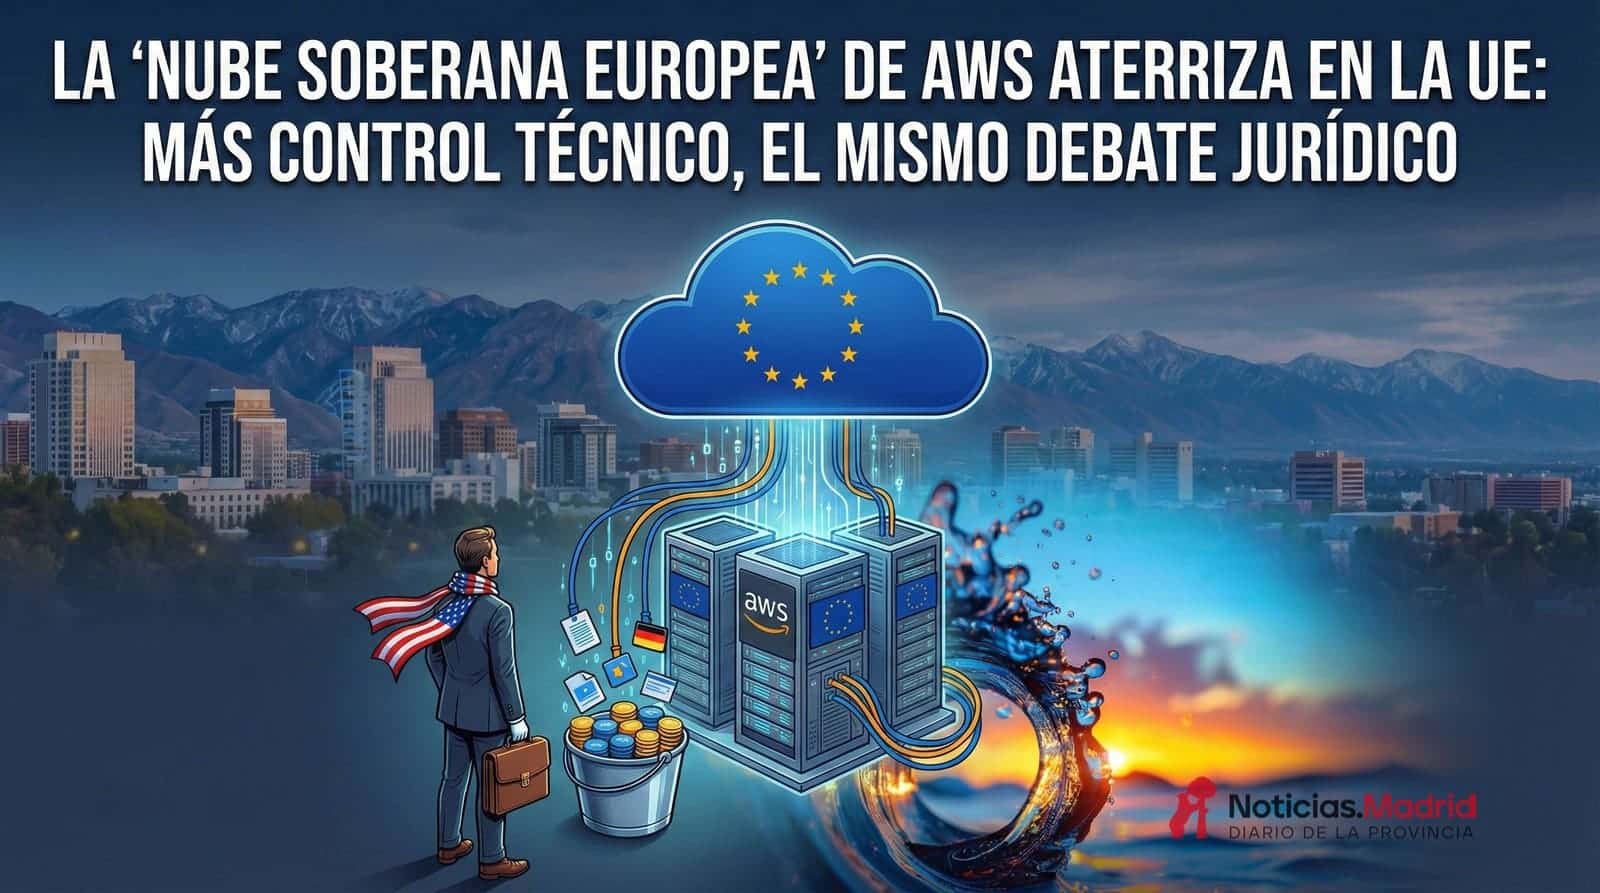
Amazon Web Services (AWS) anunció el 15 de enero de 2026 la disponibilidad general de su AWS European Sovereign Cloud, una nube “independiente” para Europa que, según la compañía, está ubicada íntegramente dentro de la Unión Europea y separada física y lógicamente de otras Regiones de AWS. El plan arranca con una primera Región en Brandenburgo (Alemania) y se ampliará con AWS Sovereign Local Zones en Bélgica, Países Bajos y Portugal, con el argumento de cubrir necesidades de residencia de datos, aislamiento y baja latencia. AWS también vinculó el despliegue a inversión: más de 7.800 millones de euros en Alemania y un impacto anual de 2.800 empleos equivalentes a tiempo completo, además de una contribución estimada de 17.200 millones de euros al PIB alemán hasta 2040.
El titular, sin embargo, no está solo en la ingeniería ni en la inversión. Está en una palabra que Europa lleva años discutiendo: soberanía. Y ahí es donde el anuncio se vuelve más controvertido que rompedor.
En su comunicación, AWS sostiene que su nube soberana combina controles “por capas” para clientes con requisitos estrictos, especialmente en sectores regulados. Entre las capacidades que destaca:
Sobre el papel, el mensaje es claro: “infraestructura, operaciones y gobernanza” europeas, con “cero control operativo” fuera de la UE y acceso a un catálogo amplio (AWS habla de más de 90 servicios iniciales).
La crítica principal —y la más difícil de resolver con arquitectura— es que la soberanía digital plena no se agota en dónde está el CPD ni en quién opera los sistemas. También incluye quién controla la compañía, qué jurisdicciones pueden imponer obligaciones y qué riesgos geopolíticos afectan al proveedor.
Y ahí AWS tropieza con una realidad estructural: AWS pertenece a Amazon, una empresa estadounidense. Por sofisticada que sea la “separación lógica y física”, por europea que sea la operación diaria, la matriz sigue estando sometida al marco legal de Estados Unidos. Reuters resumió el lanzamiento precisamente como una respuesta a la inquietud europea por el CLOUD Act, que ha alimentado el temor a que autoridades estadounidenses puedan solicitar acceso a datos gestionados por empresas de EE. UU. incluso cuando esos datos se almacenan fuera del país.
La cuestión no es retórica. En 2019, un análisis jurídico del EDPB/EDPS ya advertía de la extraterritorialidad del CLOUD Act y del choque potencial con el RGPD y leyes europeas, dibujando escenarios de conflicto de leyes para proveedores bajo jurisdicción estadounidense.
En otras palabras: AWS puede elevar el listón de la soberanía operacional (quién opera, dónde residen datos y metadatos, cómo se audita), pero no puede ofrecer soberanía europea “real” en sentido pleno mientras el control último y el perímetro legal corporativo no sean europeos.
Hay un detalle del anuncio que, leído en clave crítica, funciona como prueba indirecta del riesgo que pretende mitigar. Reuters señaló que la nueva nube está pensada para continuar operando incluso ante escenarios extremos como un corte digital EE. UU.-UE o prohibiciones de exportación de software desde Estados Unidos.
Si una oferta se diseña para resistir una hipotética desconexión política con el país de origen del proveedor, el mensaje implícito es evidente: la dependencia existe. Y no es un problema de latencia ni de zonas locales; es un problema de suministro tecnológico, gobierno corporativo y geopolítica.
| Capa de soberanía | Qué busca el cliente europeo | Lo que AWS dice cubrir con su oferta | Lo que queda fuera por ser un proveedor de EE. UU. |
|---|---|---|---|
| Residencia de datos | Datos dentro de la UE | Datos y metadatos en la UE; IAM/facturación soberanos | No elimina riesgos de solicitudes legales transfronterizas |
| Operación y soporte | Operación por personal europeo | Operación por residentes UE; separación regional | La matriz y decisiones estratégicas siguen fuera de la UE |
| Gobernanza | Control corporativo y accountability europeo | Filiales en Alemania y consejo asesor europeo | El control último (propiedad) no es europeo |
| Continuidad geopolítica | Resiliencia ante sanciones o tensiones | Diseño para operar incluso con disrupciones externas | La exposición a política exterior y regulación de EE. UU. persiste |
| Independencia legal | Minimizar conflicto de jurisdicciones | “Protecciones legales” y auditoría propia (ESC-SRF) | El riesgo de conflicto de leyes no desaparece por contrato o arquitectura |
El debate no es nuevo: en Europa se discute desde hace años si la soberanía se certifica solo por controles técnicos o si requiere también criterios de inmunidad jurisdiccional y control europeo. Ese desacuerdo ha sido uno de los elementos que más ha tensionado discusiones sobre esquemas y marcos de certificación en la UE.
Además, voces del propio ecosistema europeo han insistido en que el “máximo nivel” de soberanía solo puede venir de proveedores con sede y control en Europa, precisamente por la dimensión jurídica. En esa línea, se han publicado advertencias explícitas sobre vender “soberanía” como un paquete comercial cuando la dependencia estructural sigue ahí.
La lectura más pragmática es que AWS está intentando ofrecer un producto que reduzca fricción regulatoria y eleve garantías operativas (residencia de metadatos, operación europea, separación regional, auditorías). Para muchas organizaciones, eso puede ser “suficiente” para determinados perfiles de riesgo.
Pero la lectura crítica —la que incomoda— es otra: esto no convierte a AWS en un proveedor soberano europeo, sino en un hiperescalar estadounidense con una instancia europea reforzada. Y en soberanía, la diferencia entre “instancia en Europa” y “control europeo” no es semántica: es el núcleo del problema.
¿En qué se diferencia una “nube soberana” de AWS de usar una Región de AWS ya existente dentro de la UE?
AWS defiende que su nube soberana añade separación regional y controles adicionales (incluida residencia de metadatos y operación por residentes de la UE). El debate es que eso mejora la soberanía operacional, pero no cambia el control corporativo del proveedor.
¿Puede una empresa estadounidense garantizar soberanía europea completa aunque los datos estén en la UE?
Puede reforzar residencia, operación y auditoría, pero la soberanía plena incluye jurisdicción y control último. Las leyes con alcance extraterritorial y el riesgo de conflicto de normas siguen siendo el punto crítico.
¿Qué deberían exigir las empresas con datos sensibles antes de migrar a una “nube soberana” de un hiperescalar?
Políticas claras de gestión de claves (quién controla las claves), condiciones contractuales y evidencias auditables sobre residencia de datos y metadatos, además de un análisis legal de jurisdicción aplicable y escenarios de conflicto de leyes.
¿Cuál es la alternativa si una organización necesita soberanía europea “de extremo a extremo”?
La vía más coherente con esa definición es operar con proveedores cuya propiedad, sede y control jurídico sean europeos, y diseñar arquitecturas que minimicen dependencias estratégicas fuera de la UE.