
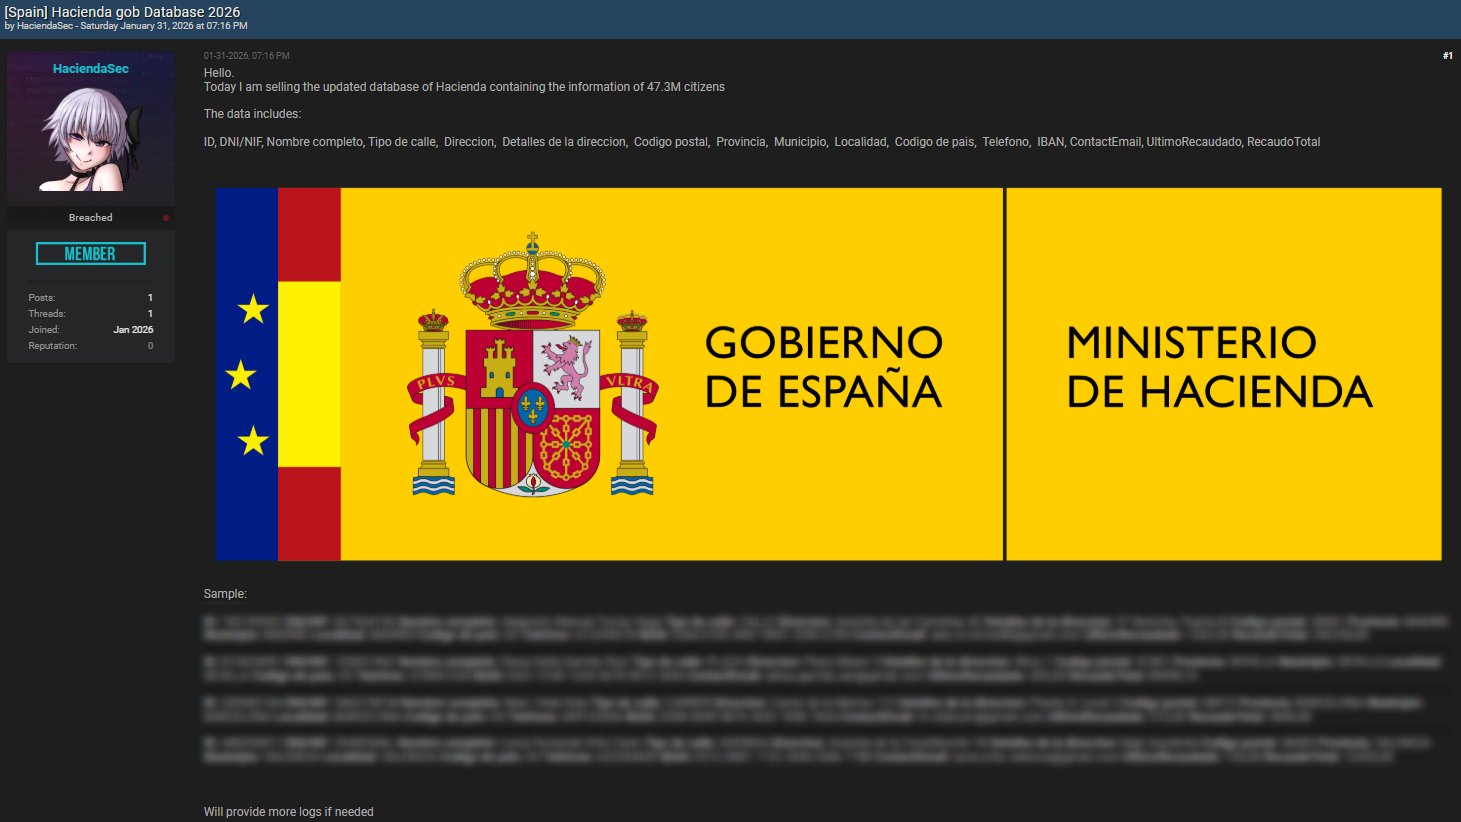
La posible venta de una base de datos atribuida al Ministerio de Hacienda ha encendido las alarmas este fin de semana en España. El caso gira en torno a una publicación en foros clandestinos en la que un actor, bajo el alias “HaciendaSec”, asegura disponer de información personal vinculada a 47,3 millones de registros, con datos que irían desde identificadores como DNI/NIF hasta información de contacto y referencias financieras.
A estas alturas, el punto clave es la verificación. Varias informaciones publicadas en medios españoles recogen que no existe confirmación oficial de que se haya producido una intrusión directa en sistemas de Hacienda, y que el asunto estaría bajo análisis por los canales habituales de ciberseguridad del Estado.
El contenido que el actor dice manejar —y del que habría difundido una “muestra” para respaldar su relato— eleva el riesgo por un motivo práctico: la credibilidad de los engaños. Si una campaña de fraude dispone de datos reales (o parcialmente reales), los mensajes de phishing, las llamadas de vishing o los intentos de suplantación pueden parecer “auténticos” para el ciudadano medio.
En esa frontera —donde aún se discute qué hay de cierto y qué hay de exageración o manipulación— el daño puede aparecer igualmente: basta con que circulen paquetes de datos suficientemente “buenos” como para disparar estafas selectivas.
Los reportes consultados coinciden en dos ideas principales:
Esa distinción es relevante. En ciberseguridad, no es infrecuente que ciertas “bases de datos” vendidas como novedosas sean en realidad mezclas de filtraciones antiguas, recopilaciones de terceros, scrapers, datos de múltiples fuentes o material adulterado para elevar su valor.
| Punto | Estado actual |
|---|---|
| “Se venden datos de 47,3 millones de registros” | Es una afirmación del actor; medios la recogen como no verificada. |
| “Los datos incluyen DNI/NIF, dirección, email, teléfono e IBAN” | Forma parte del relato de la publicación; no hay confirmación oficial completa. |
| “Es un hackeo directo a Hacienda” | Por ahora, no consta confirmado públicamente como intrusión directa. |
| “Puede aumentar el fraude y la suplantación” | Es un riesgo realista ante cualquier filtración creíble, confirmada o no. |
Aunque no se haya confirmado el origen de los datos, hay medidas razonables que reducen mucho el riesgo:
En caso de sospecha de fraude, el servicio 017 de ayuda en ciberseguridad del INCIBE es una de las vías recomendadas para orientación inicial.
En los últimos años, España —como el resto de Europa— ha visto cómo las filtraciones (reales, parciales o atribuidas) se convierten en un mercado. Y, para el ciudadano, la discusión técnica (“intrusión directa” vs. “tercero comprometido”) a veces importa menos que el resultado: más intentos de estafa, más suplantaciones, más saturación de canales y más coste de protección individual.
La experiencia demuestra que, tras un gran rumor de filtración, suele aumentar la actividad de phishing temático: campañas que imitan notificaciones de la Agencia Tributaria, bancos, operadores o servicios públicos, con mensajes muy creíbles y bien segmentados.
En otras palabras: aunque este caso termine siendo un “no incidente” o una atribución incorrecta, el ruido ya es útil para los delincuentes, porque crea el clima perfecto para engañar.
¿Cómo saber si un email o SMS “de Hacienda” es una estafa?
Si pide urgencia, incluye enlaces acortados, adjuntos inesperados o solicita datos bancarios/credenciales, es una señal de alerta. Lo más seguro es comprobarlo entrando por tu cuenta en los canales oficiales.
¿Qué datos personales son más peligrosos si se filtran (DNI, dirección, IBAN…)?
Combinados, permiten suplantación y fraude más creíble. DNI+dirección+contacto puede usarse para abrir puertas a estafas; IBAN y datos financieros elevan el riesgo de engaños bancarios.
¿Qué hago si creo que mis datos están circulando o recibo un intento de estafa convincente?
No interactúes con enlaces ni adjuntos, guarda pruebas y busca orientación en canales oficiales. El 017 del INCIBE puede ayudarte a valorar el caso y los siguientes pasos.