
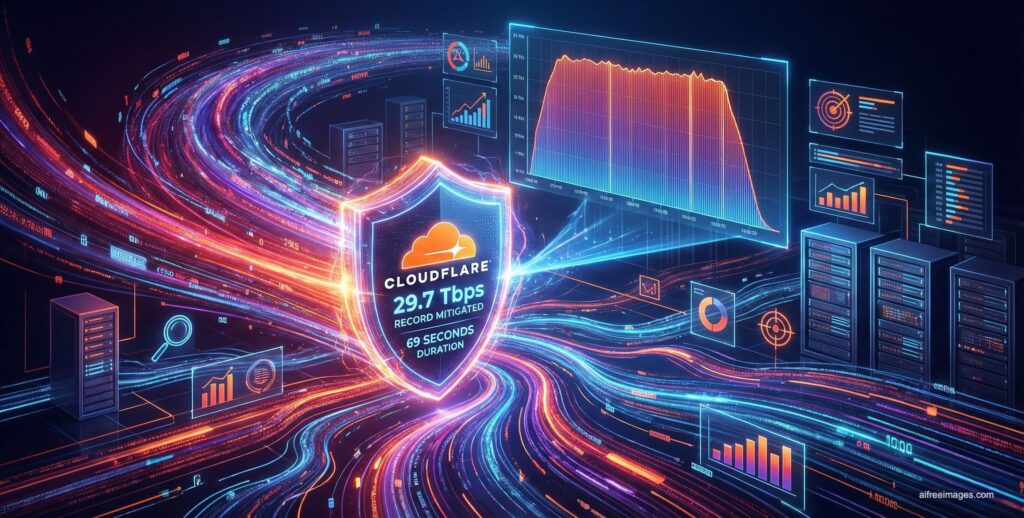
La actividad cibernética del tercer trimestre de 2025 ha alcanzado un nuevo pico de intensidad y sofisticación sin precedentes, según el reciente informe trimestral de amenazas de denegación de servicio distribuida (DDoS) de Cloudflare. En el centro de este tumulto tecnológico se encuentra Aisuru, un poderoso botnet que se ha convertido en una fuerza destructiva en el mundo de la ciberseguridad. Con una capacidad de ataque que supera los 29,7 terabits por segundo (Tbps), Aisuru ha redefinido lo que se considera un ataque DDoS hiper-volumétrico.
La escala de los ataques DDoS globales ha aumentado significativamente, con Cloudflare mitigando automáticamente 8,3 millones de ataques solo en el tercer trimestre, lo que representa un aumento del 15 % intertrimestral y un 40 % respecto al año anterior. Con un total acumulado de 36,2 millones de ataques bloqueados en lo que va del año, esta cifra ya equivale a 170 % de todos los ataques mitigados en 2024.
Aisuru, descrito como un «ejército» de dispositivos comprometidos que se extiende por todo el mundo, es especialmente efectivo en ejecutar ataques hiper-volumétricos capaces de superar con facilidad el umbral de 1 terabit por segundo y 1.000 millones de paquetes por segundo. Durante el tercer trimestre, este botnet fue responsable de dos ataques récord: uno de 29,7 Tbps y otro de 14,1 Bpps. La estrategia empleada, un bombardeo UDP tipo carpet-bombing, intentaba evadir los sistemas de filtrado, pero fue frustrada por las defensas automatizadas de Cloudflare.
Además del tamaño, la naturaleza cada vez más breve y explosiva de estos ataques complica la respuesta. Casi siempre, estos ataques duran menos de 10 minutos, pero el daño operativo puede perdurar durante horas. Las consecuencias incluyen la desincronización de datos y la interrupción de sesiones, lo que requiere procesos extensos de recuperación y verificación.
Indonesia se destaca como una fuente primaria y creciente de tráfico malicioso. Ha observado un incremento del 31.900 % en el origen de peticiones DDoS HTTP desde el tercer trimestre de 2021, convirtiéndose en un epicentro de ataques cibernéticos. Este fenómeno no necesariamente señala a atacantes individuales en el país, sino más bien la proliferación de dispositivos comprometidos que son utilizados con fines maliciosos.
Sectorialmente, industrias como la automotriz y la minería han sido blanco de un número creciente de ataques, influenciados por tensiones geopolíticas y desarrollos económicos globales. Mientras tanto, la industria de inteligencia artificial generativa ha experimentado un alarmante aumento en los ataques DDoS, con incrementos de tráfico del 347 % en septiembre, coincidiendo con discusiones regulatorias y éticas en torno a su uso.
El informe de Cloudflare destaca cómo las estrategias de defensa tradicionales como los appliances on-premise y los servicios de scrubbing bajo demanda están quedándose atrás frente a esta nueva ola de amenazas. En respuesta, Cloudflare aboga por un enfoque de mitigación DDoS proactivo y siempre activo, integrando la protección dentro de una red que se gestiona como servicio. Al hacerlo, se pretende asegurar que las organizaciones puedan defenderse eficazmente contra estos ataques de gran volumen y velocidad, que son capaces de saturar incluso las infraestructuras de mayor capacidad.
Finalmente, el informe subraya la relación entre el auge de las protestas sociales y un aumento de los ataques DDoS en ciertos países, indicando que el ciberespacio está plenamente integrado en los escenarios de conflicto político moderno. Como las amenazas continúan evolucionando, el llamado es para que las organizaciones y gobiernos fortalezcan sus defensas cibernéticas mediante tecnologías más avanzadas y respuestas proactivas frente a las amenazas digitales.
Más información y referencias en Noticias Cloud.